Apache2インストール
最初にUFWでhttp:80番ポートおよびhttps:443ポートを開放しておく
# ufw allow http
# ufw allow https
# ufw reload
1. Apache2 をインストール
# apt -y install apache2
2. Apache2 基本設定
# vi /etc/apache2/conf-enabled/security.conf

12行目:変更
ServerTokens  Prod
# vi /etc/apache2/mods-enabled/dir.conf

1行目:ディレクトリ名のみでアクセスできるファイル名を確認
DirectoryIndex index.html index.cgi index.pl index.php index.xhtml index.htm
# vi /etc/apache2/apache2.conf

70行目:サーバー名追記
ServerName <FQDN>

172行目:変更
AllowOverride ALL
# vi /etc/apache2/sites-available/000-default.conf

11行目:管理者アドレス変更
ServerAdmin <your mailaddress>
Apache再起動
# systemctl enable apache2
# systemctl restart apache2
Apache起動確認
# systemctl status apache2
● apache2.service - The Apache HTTP Server
     Loaded: loaded (/usr/lib/systemd/system/apache2.service; enabled; preset: enabled)
     Active: active (running) since Fri 2026-10-16 13:12:36 JST; 27s ago
 Invocation: c6a0757a477c449bbb70073d6e168848
       Docs: https://httpd.apache.org/docs/2.4/
   Main PID: 10706 (apache2)
     Status: "Total requests: 0; Idle/Busy workers 100/0;Requests/sec: 0; Bytes served/sec:   0 B/sec"
      Tasks: 55 (limit: 3938)
     Memory: 5.4M (peak: 5.8M)
        CPU: 39ms
     CGroup: /system.slice/apache2.service
             ├─10706 /usr/sbin/apache2 -k start -DFOREGROUND
             ├─10710 /usr/sbin/apache2 -k start -DFOREGROUND
             └─10711 /usr/sbin/apache2 -k start -DFOREGROUND

Oct 16 13:12:36 Lepard systemd[1]: Starting apache2.service - The Apache HTTP Server...
Oct 16 13:12:36 Lepard systemd[1]: Started apache2.service - The Apache HTTP Server.
3. Apache2 動作確認
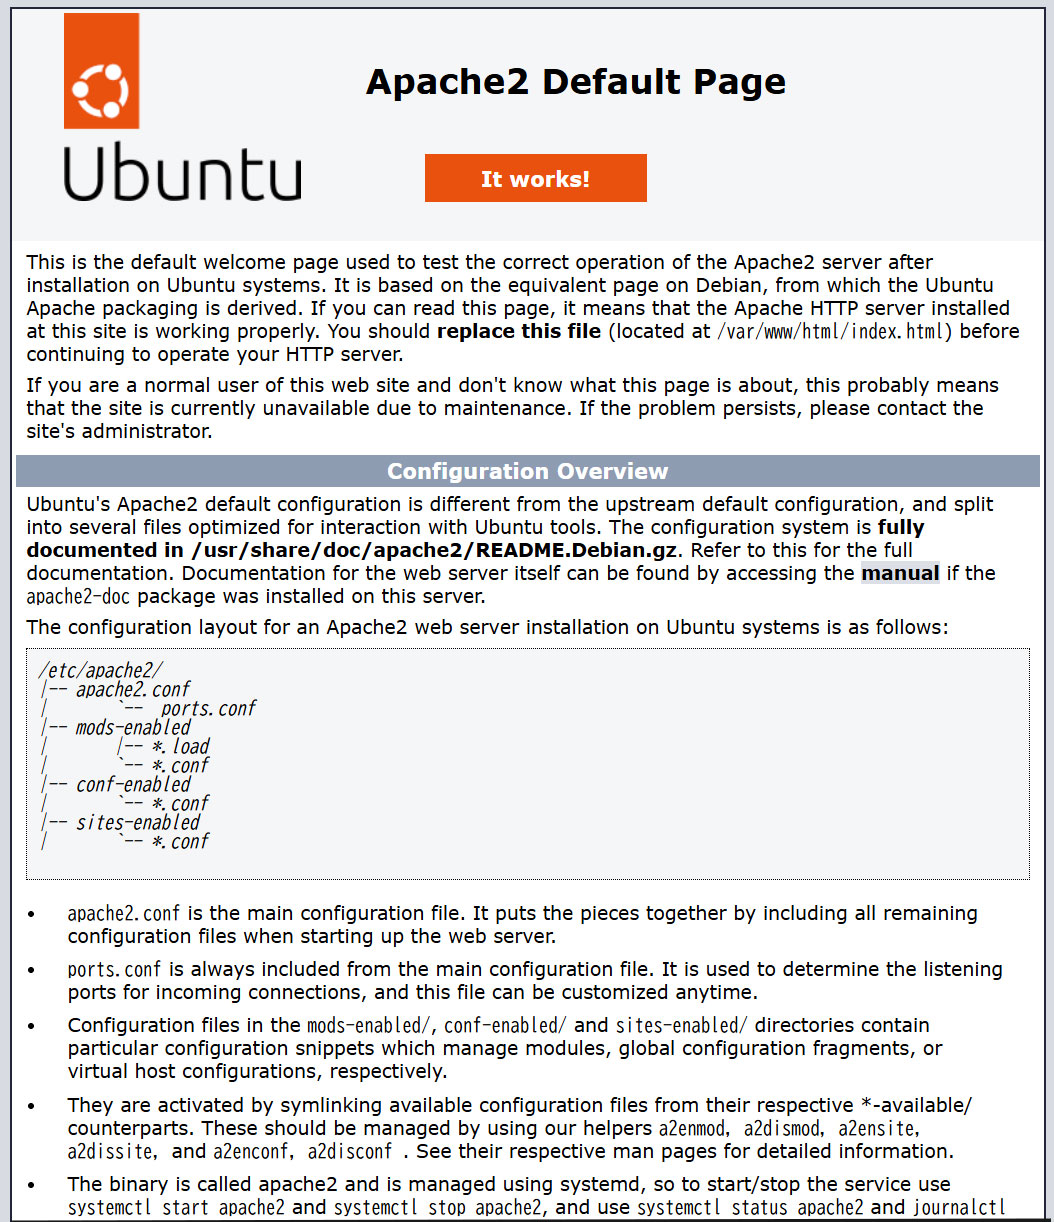
http://[サーバーIPアドレス] にアクセスすると下記のようにUbuntu Apache2 Default Page が表示されればOK
デフォルトページをリネームし、Test Pageとして新規にindex.htmlファイルを作成する
# mv /var/www/html/index.html /var/www/html/index.html.bak
HTML テストページを作成
# vi /var/www/html/index.html

下記を記入
<html>
<body>
<div style="width: 100%; font-size: 40px; font-weight: bold; text-align: center;">
Apache Test Page
</div>
</body>
</html>
http://[サーバーIPアドレス] にアクセスすると下記のようにTest Page が表示されればOK
4. Apache2 : バーチャルホストの設定
①デフォルトの設定ファイルをコピーし(ファイル名は任意、今回は例としてvhost.conf)、バーチャルホストの設定をします
# cd /etc/apache2/sites-available/
# cp 000-default.conf vhost.conf
②作成した設定ファイルを編集
ドキュメントルートを/var/www/html/<FQDN>/に設定している
# vi vhost.conf

<VirtualHost *:80>
~省略~
ServerName <FQDN>
ServerAdmin <管理者メールアドレス>
DocumentRoot /var/www/html/<FQDN>/
~省略~
ErrorLog ${APACHE_LOG_DIR}/<FQDN>.error.log
CustomLog ${APACHE_LOG_DIR}/<FQDN>.access.log combined
~省略
</VirtualHost>
③設定ファイルにシンボリックリンクを貼り、デフォルトの設定ファイルを無効化する
# cd /etc/apache2/sites-available/
# a2ensite vhost.conf

デフォルト無効化
# a2dissite 000-default.conf

Apache再起動
# systemctl restart apache2
④hostsファイルの編集
# vi /etc/hosts

3行目当たりに追加
127.0.0.1  <FQDN>
⑤ディレクトリー作成
# mkdir /var/www/html/<FQDN>
⑥テストページを作成し、動作確認
# vi /var/www/html/<FQDN>/index.html

下記を記入
<html>
<body>
<div style="width: 100%; font-size: 40px; font-weight: bold; text-align: center;">
Virtual Host Test Page
</div>
</body>
</html>
⑦ブラウザでhttp://[FQDN]/index.html にアクセスすると下記の画面になれば成功
5. Apache2 : Perlスクリプトを利用する
CGI を有効にして Perl スクリプトが利用できるように設定します
①Perl をインストール
# apt -y install perl
②CGI モジュールを有効にし再起動
# a2enmod cgid
# systemctl restart apache2
③CGI モジュールを有効確認
テストスクリプト作成
# cat > /usr/lib/cgi-bin/test_script <<'EOF'
#!/usr/bin/perl
print "Content-type: text/html\n\n";
print "Hello CGI\n";
EOF
スクリプトファイルに実行権限を与える
# chmod 705 /usr/lib/cgi-bin/test_script
動作確認
# curl http://localhost/cgi-bin/test_script

Hello CGI
6. Apache2 : PHPスクリプトを利用する
①PHP をインストール
# apt -y install php php-cgi libapache2-mod-php php-common php-pear php-mbstring
②phpの有効化
# a2enconf php8.5-cgi
Enabling conf php8.5-cgi.
To activate the new configuration, you need to run:
  systemctl reload apache2
➂設定ファイル編集
# vi /etc/php/8.5/apache2/php.ini

693行目 : 変更
post_max_size = 300M

851行目 : 変更
upload_max_filesize = 200M

964行目:コメント解除しタイムゾーン設定
date.timezone = "Asia/Tokyo"
Apache再起動
# systemctl restart apache2
③PHPテストページを作成して動作確認
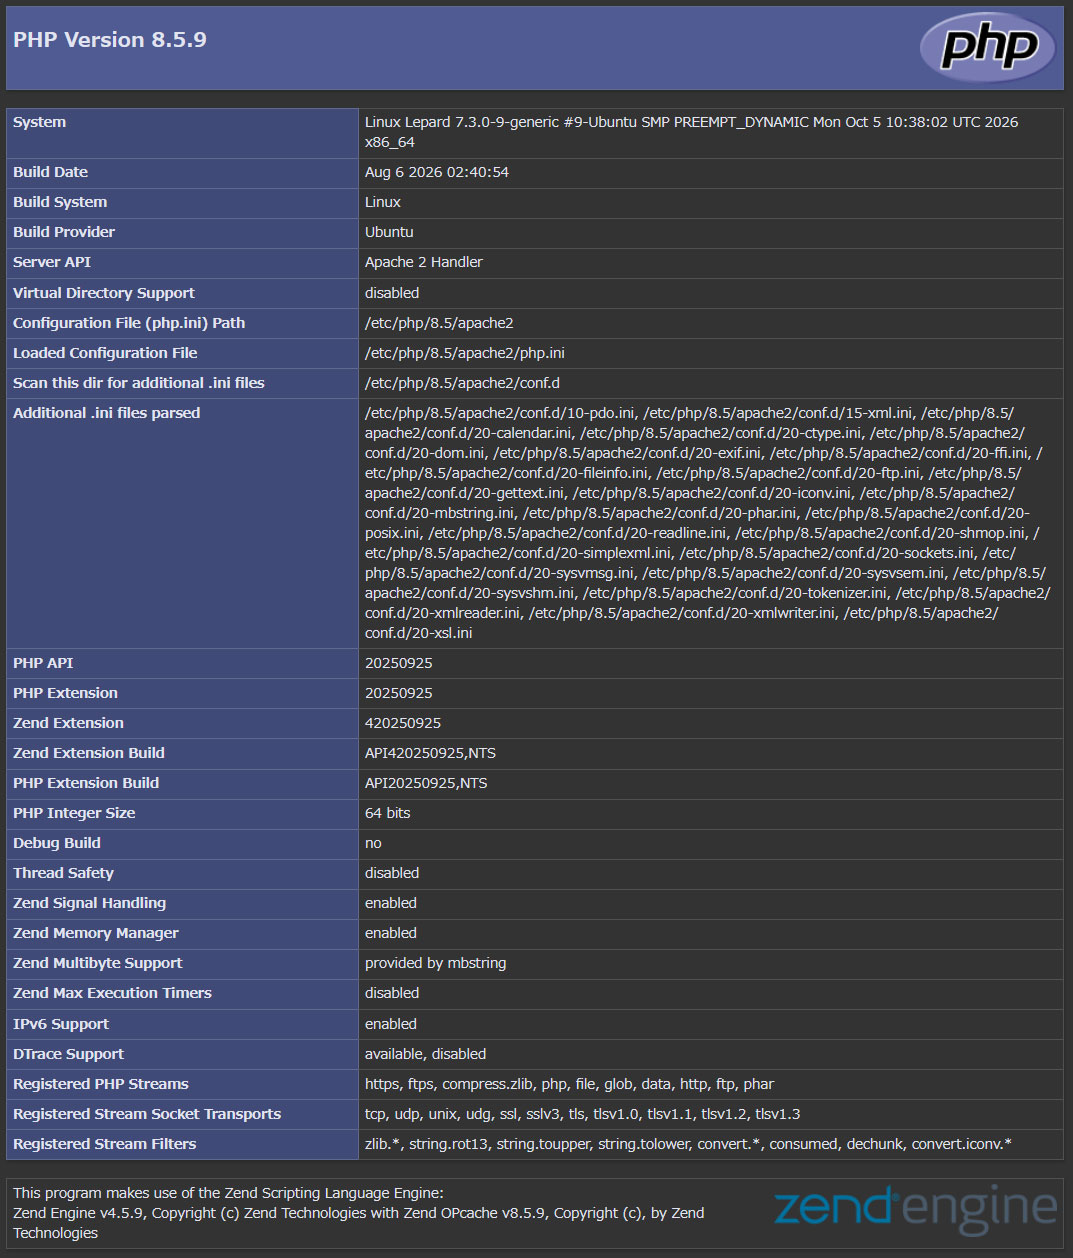
# vi /var/www/html/<FQDN>/test.php
<?php phpinfo(); ?>
ブラウザでhttp://[FQDN]/test.php にアクセスすると次のような画面が出れば成功
7. Apache2でDigest認証を行う
http の認証認定方式として有名なBasic 認証は認証情報を平文で送信するので、パケット盗聴されるとID とパスワードが漏洩する危険があります。
一方、Digest 認証は認証情報を暗号化して送信するので、情報漏えいの心配がほとんどありません。Digest 認証はBasic 認証を強化した認証認定方式と言えます。
7.1 Digest認証のパスワードファイルを作成
realmと呼ばれる認証領域を指定する。このrealmが同じディレクトリは認証済みとしてアクセスできるようにするためのものです。
今回は例として、realmは"DigestAuth"で、"secretuser"と言うユーザーを作成する。下記のコマンドを実行すると"secretuser"のパスワードを求められるので入力する。
# /usr/bin/htdigest -c /etc/apache2/.digestauth "DigestAuth" secretuser
Adding password for secretuser in realm DigestAuth.
New password:
Re-type new password:
確認する
# cat /etc/apache2/.digestauth
secretuser:DigestAuth:********************************
上記の通り、secretuserと暗号化されたパスワードが作成されています
7.2 Apacheの設定ファイル編集
Digest認証をかけるディレクトリを指定する。(今回はsecretディレクトリーを指定する)
# vi /etc/apache2/apache2.conf

最後尾に下記追加
<Directory /var/www/html/[FQDN]/secret>
AuthType Digest
AuthName "DigestAuth"
AuthDigestDomain /secret/
AuthUserFile /etc/apache2/.digestauth
Require valid-user
</Directory>
Digest認証をかけるディレクトリを作成する
# mkdir /var/www/html/[FQDN]/secret
Digest認証を有効にして再起動する
# a2enmod auth_digest
# systemctl restart apache2
ブラウザでhttp://[FQDN]/secretにアクセスすると「ユーザー名」「パスワード」求める画面が出る