

1.SSHによるリモート接続の設定
SSHはサーバーへリモートで接続するためのサービスで、基本的にはOSインストール直後に動作していますが、デフォルトの設定ではややセキュリティに難があります。
ここではデフォルトの設定を変更してssh接続のセキュリティを高める設定を行います。
1.1 SSHサービスの設定ファイル変更
SSHサービスの設定を変更するために設定ファイルを変更します。
SSHサービスの設定ファイルは従来の"/etc/ssh/sshd_config"から"/usr/etc/ssh/sshd_config"にパスが変更になっています。
# vi /usr/etc/ssh/sshd_config

20行目 : コメント解除しウェルノンポート以外の任意のポート番号に変えます
Port 2244

22行目 : コメント解除
ListenAddress 0.0.0.0

39行目 : コメント解除(ルートユーザーでのパスワードログイン不可)
PermitRootLogin prohibit-password
SSH の再起動
# systemctl enable sshd.service
# systemctl restart sshd.service
このままでは次に再起動したときSSHによるリモート接続ができなくなるので、次のファイアウォールの設定でSSHポート2244番を解放してください。
2.ファイアウォール(firewalld)の設定方法
openSUSEではファイアウォールはfirewalldがデフォルトに設定されており、OSインストール時に有効になっています。
2.1 「firewalld」を制御するための「firewall-cmd」コマンド使用方法
①firewalld稼働状況確認
# firewall-cmd --state
「firewalld」が動作している場合は「running」、停止している場合は「not running」と表示されます
➁「--permanent」オプションについて
サーバの再起動や「firewalld」サービスの再起動で設定が消えてしまわないようにするためには、
「--permanent」オプションを使用して設定を行う必要があります。その際、「--permanent」オプションを指定して設定を行った場合は、そのままでは「firewalld」に設定が反映されないため「fiewall-cmd --reload」で設定を反映させる必要があります
例としてHTTPサービスをシステムを再起動しても初期化されず恒久的に利用するためには
# firewall-cmd --add-service=http --permanent
# firewall-cmd --reload
➂起動・停止方法
「firewalld」は「systemd」で制御されているので、起動と停止には「systemctl」コマンドを使用
firewalldの起動
# systemctl start firewalld
firewalldの停止
# systemctl stop firewalld
2.2 変更したSSHポート2244番を解放する
# firewall-cmd --add-port=2244/tcp --permanent
# firewall-cmd --reload
3.Windowsからリモート接続
Windowsでの設定
Windowsからリモート接続するための設定を始めます、ターミナルエミュレーターは「Tera Term」を使用します。
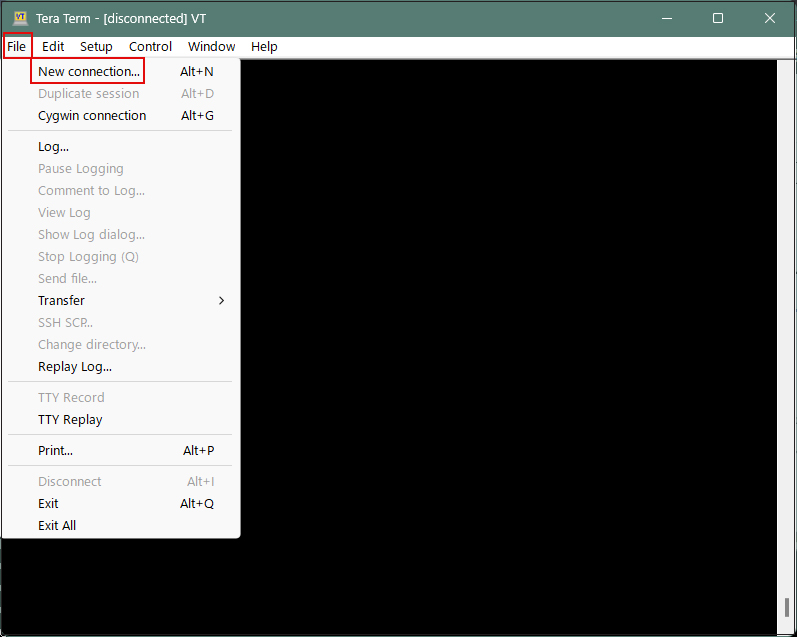
Tera Termを起動し、起動画面のキャンセルをした後、Tera Termメニューの「File」から「New Connection」を選択する
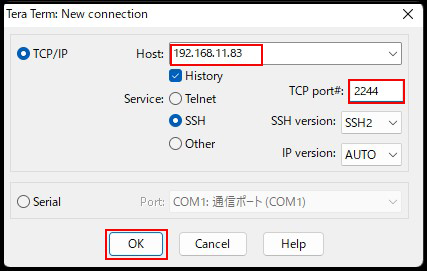
次の画面になりますので次の通り入力します。
Host : サーバーのIPアドレス
TCP port : 上記で変更したSSHポート番号
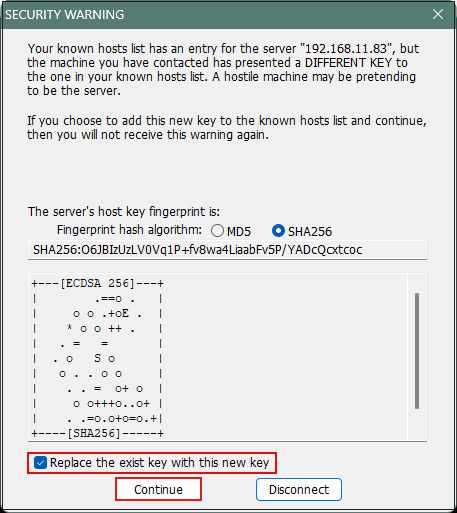
「OK」をクリックすると、セキュリティの確認の画面になるので「Replace the exit key with this new key」にチェックを入れ「Continue」をクリック
次の画面になる
User name : 一般ログインユーザー名
Passphrase : 上記ユーザーのパスワード
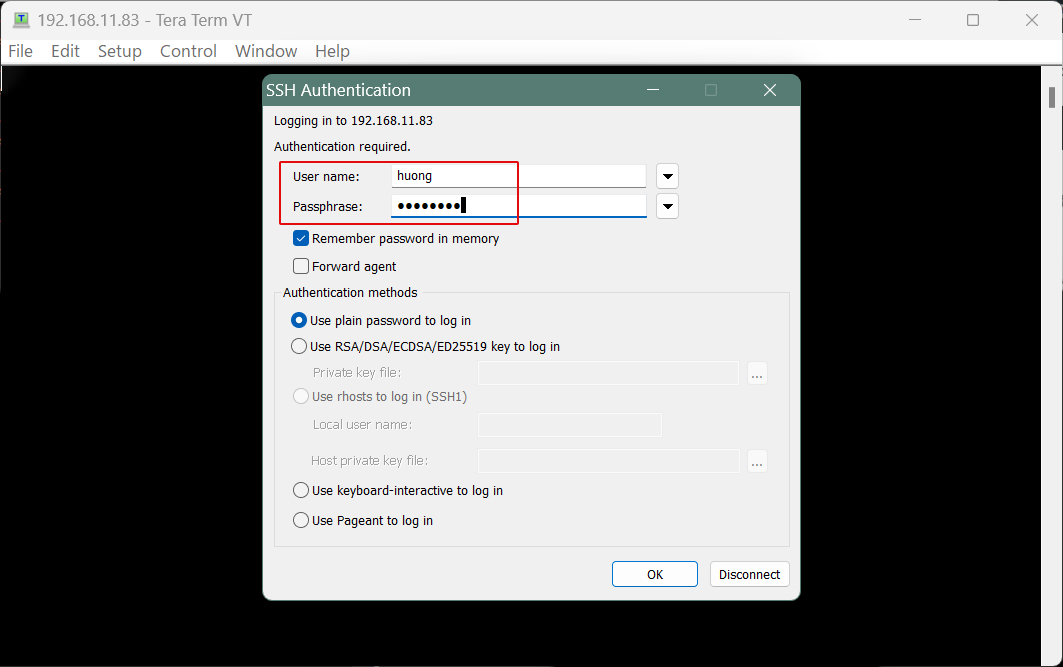
情報が正しければ正常にログインできるはずです。
4. NTP サーバーの設定
Chrony をインストールして、時刻同期のための NTP サーバーを構築します。なお、NTP は 123/UDP を使用します。
① Chronyインストール
# zypper -n install chrony
➁ Chrony の設定
# vi /usr/etc/chrony.conf

# 8行目:コメントにしてその下に追記
#! pool pool.ntp.org iburst
pool ntp.nict.jp iburst

# 29行目あたり: 時刻同期を許可する範囲を追記
allow 192.168.11.0/24
# systemctl start chronyd
# systemctl enable chronyd
➂ NTPポートの開放
Firewalld を有効にしている場合は NTP サービスの許可が必要です。なお、NTP は 123/UDP を使用します。
# firewall-cmd --add-service=ntp --permanent
success
# firewall-cmd --reload
success
④ 動作確認
# chronyc sources

MS Name/IP address         Stratum Poll Reach LastRx Last sample
===============================================================================
^- 208.88.66.8                   2   7   377    26   -919us[ -955us] +/-   32ms
^- vmi3026968.contaboserver>     2   7   337    90  +1144us[+1107us] +/-   90ms
^* 152.70.97.72                  2   7   377    25   +164us[ +129us] +/- 8687us
^+ 44.30.62.53                   2   7   377    24   -125us[ -125us] +/-   10ms