FTPサーバー
1. Vsftpdインストール、設定
①インストール
# apt -y install vsftpd
②UFWにてFTP PORT 21を許可
# ufw allow ftp
# ufw reload
③設定ファイルの変更
# vi /etc/vsftpd.conf

14行目 : 変更
Listen=YES

22行目 : 変更
Listen_ipv6=NO

31行目 : コメント解除
write_enable=YES

35行目 : コメント解除
local_umask=022

99-100行目 : コメント解除(ASCIIによるアップロード、ダウンロードを許可する)
ascii_upload_enable=YES
ascii_download_enable=YES

122行目 : コメント解除
chroot_local_user=YES

123行目 : コメント解除
chroot_list_enable=YES

125行目 : コメント解除
chroot_list_file=/etc/vsftpd.chroot_list

131行目 : コメント解除( ディレクトリごと一括での転送有効 )
ls_recurse_enable=YES
④vsftpd.chroot_listの作成
# vi /etc/vsftpd.chroot_list
新規ファイルにユーザー名(huong)だけ記入して保存終了
huong
⑤vsftpdの起動
# systemctl start vsftpd

# systemctl enable vsftpd
FileZillaを起動し、「File」メニューから「Site Manager」を選択
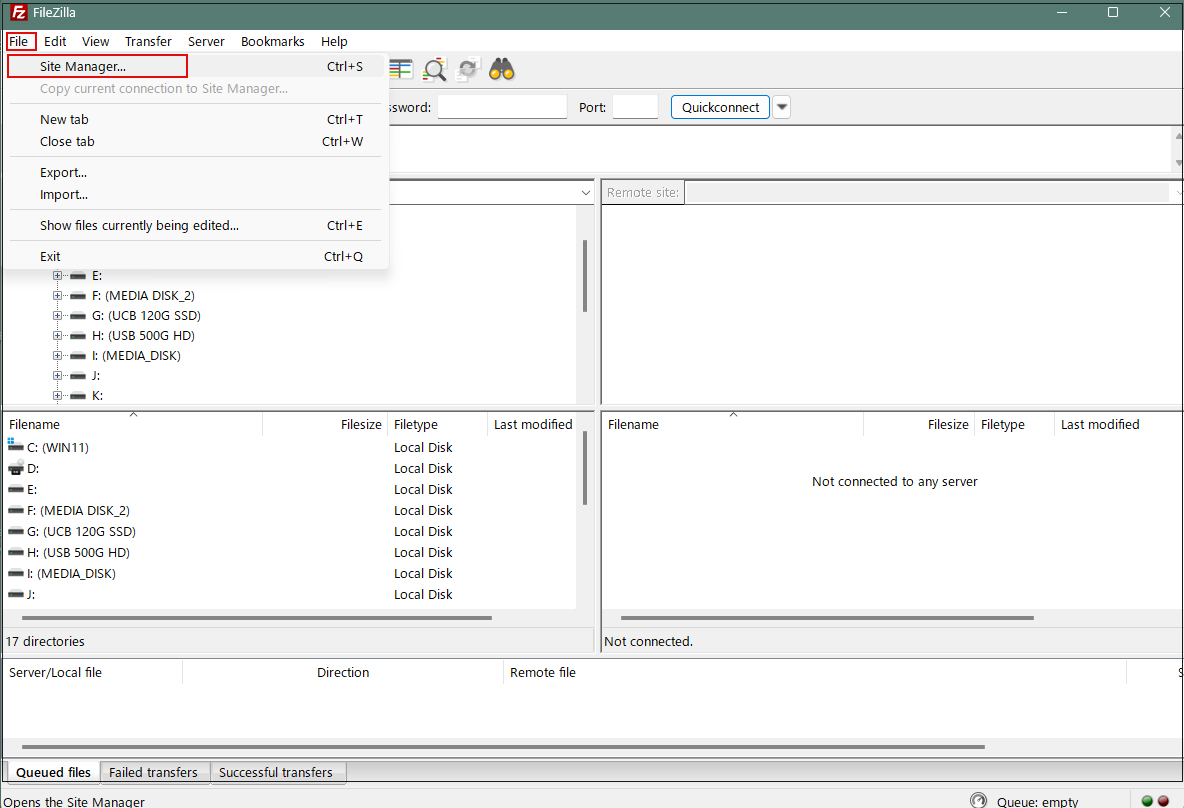
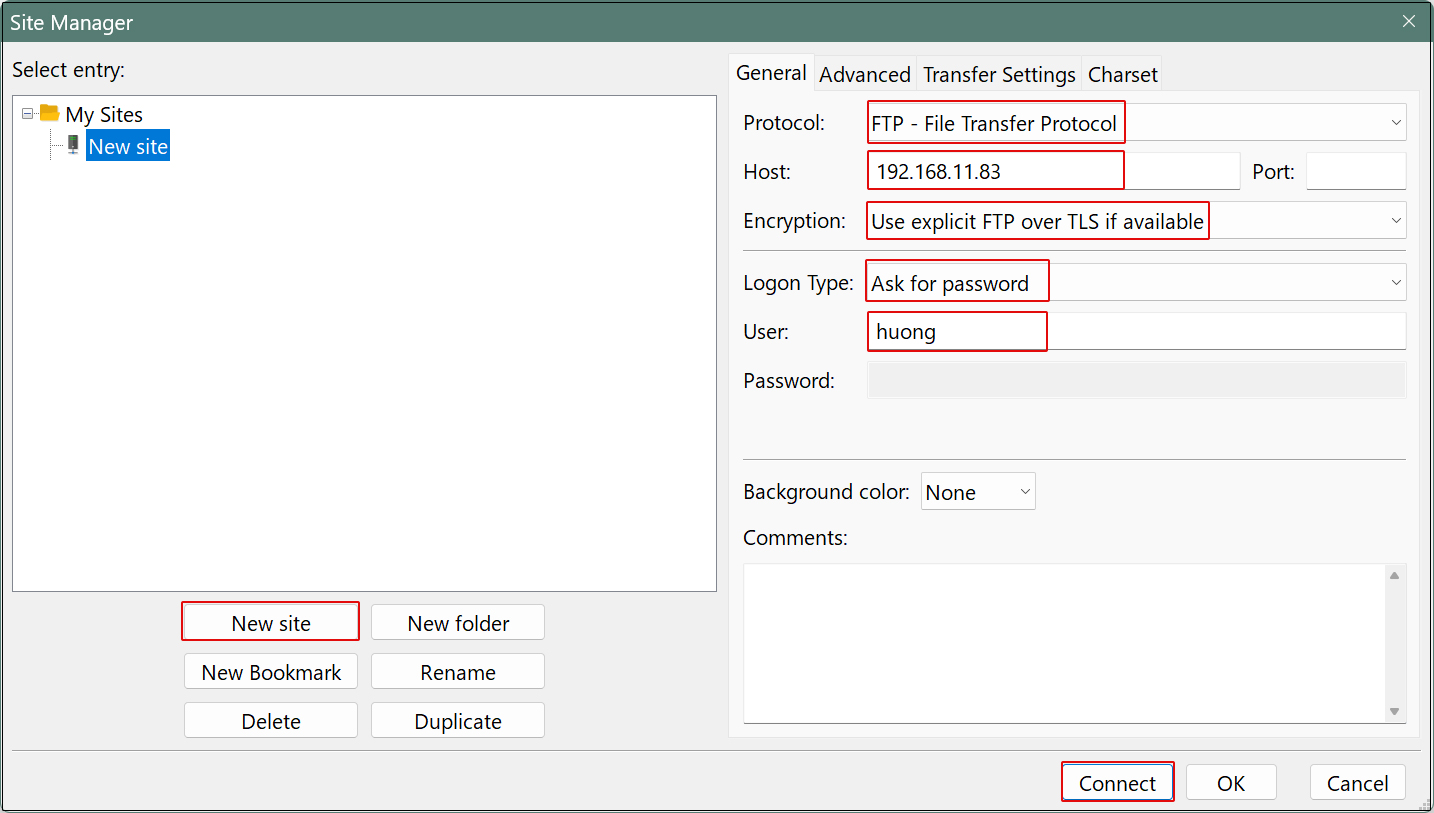
「New site」をクリック
各項目の設定は次の通り入力し、「Connect」クリック
Protocol : FTP-File Transfer Protocol
Host : サーバーのIPアドレス
Port :
Logon Type : Ask for password
User : 一般ユーザー名(サーバーのログインユーザー)
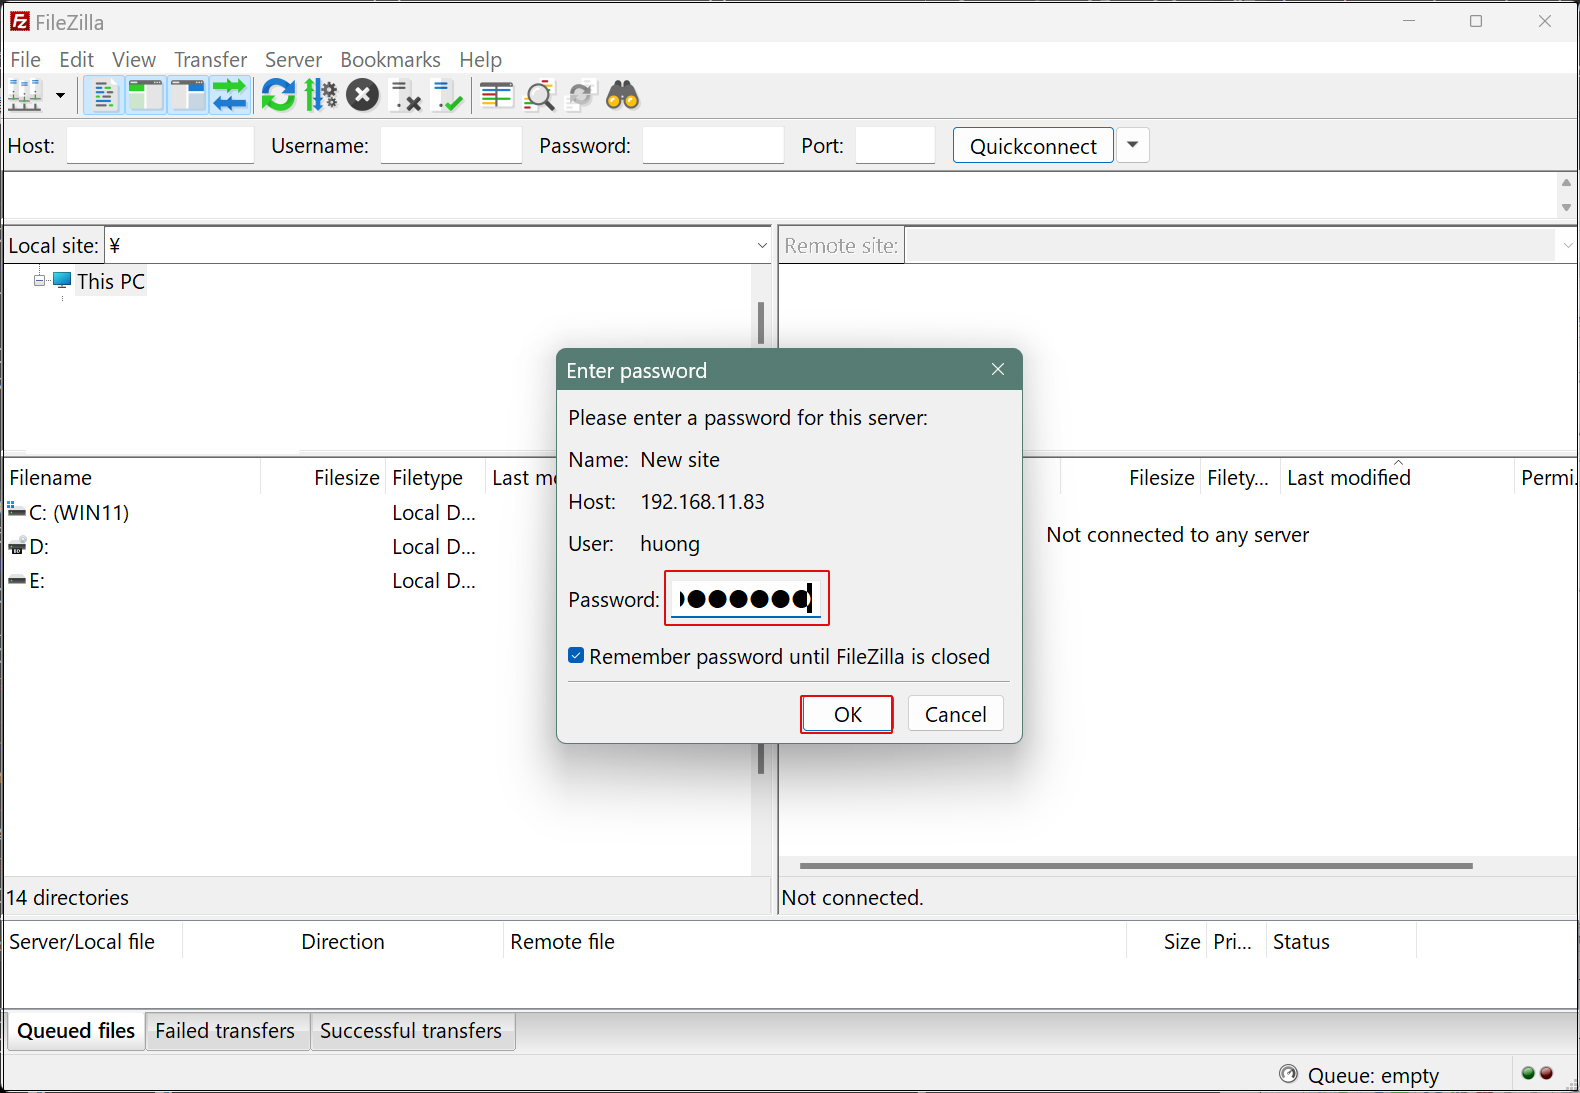
Password : ログインユーザーのパスワード
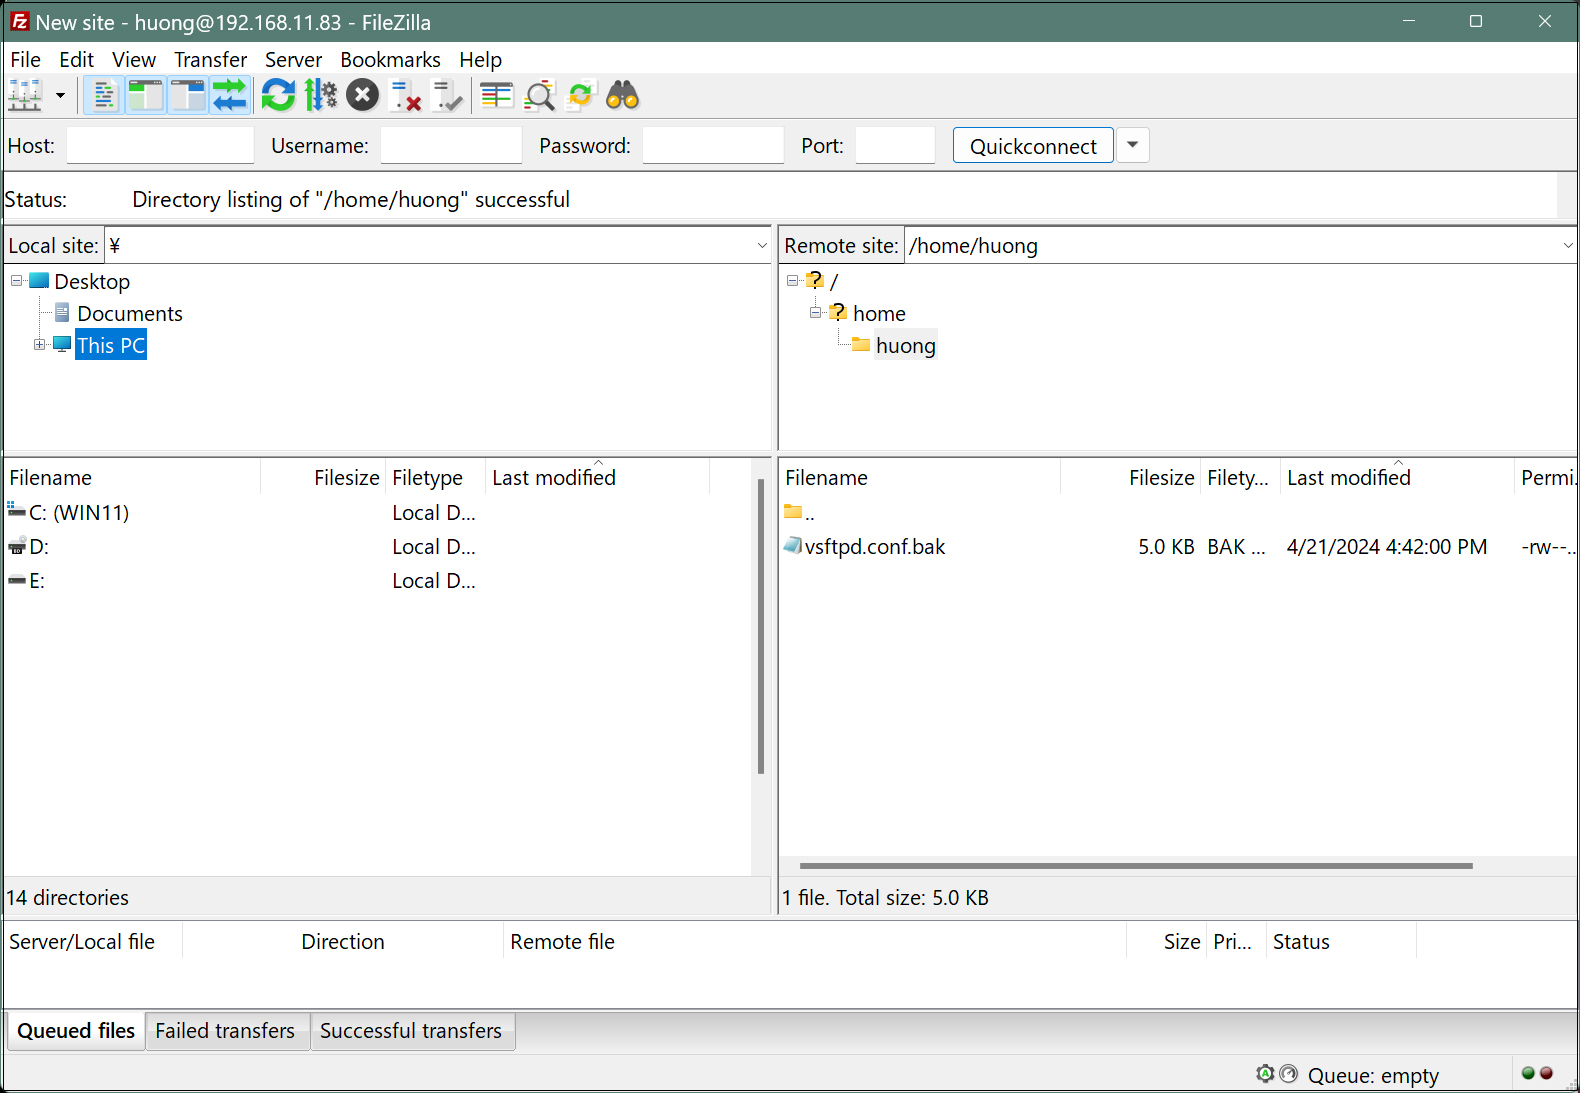
接続に成功すると右側にサーバーのディレクトリー、左側にWedowsのディレクトリーが表示される
2. Vsftpd Over SSL/TLS
①自己署名の証明書を作成します。
Let's Encrypt 等の信頼された正規の証明書を使用する場合は当作業は不要です。
# cd /etc/ssl/private
# openssl req -x509 -nodes -newkey rsa:3072 -keyout vsftpd.pem -out vsftpd.pem -days 3650

---------------------------------------------------------------------------
You are about to be asked to enter information that will be incorporated
into your certificate request.
What you are about to enter is what is called a Distinguished Name or a DN.
There are quite a few fields but you can leave some blank
For some fields there will be a default value,
If you enter '.', the field will be left blank.
-----
Country Name (2 letter code) [AU]:JP
State or Province Name (full name) [Some-State]:Osaka
Locality Name (eg, city) []:Sakai
Organization Name (eg, company) [Internet Widgits Pty Ltd]:private
Organizational Unit Name (eg, section) []:Admin
Common Name (e.g. server FQDN or YOUR name) []:Lepard
Email Address []:[管理者アドレス]
➁Vsftpd の設定ファイル編集
# vi /etc/vsftpd.conf

149,150行目コメントアウト
#rsa_cert_file=/etc/ssl/certs/ssl-cert-snakeoil.pem
#rsa_private_key_file=/etc/ssl/private/ssl-cert-snakeoil.key

151行目変更
ssl_enable=YES

152行目以降に下記追加
rsa_cert_file=/etc/ssl/private/vsftpd.pem
rsa_private_key_file=/etc/ssl/private/vsftpd.pem
ssl_ciphers=HIGH
force_local_data_ssl=YES
force_local_logins_ssl=YES
Vsftpd再起動
# systemctl restart vsftpd
FileZillaを起動し、確認する
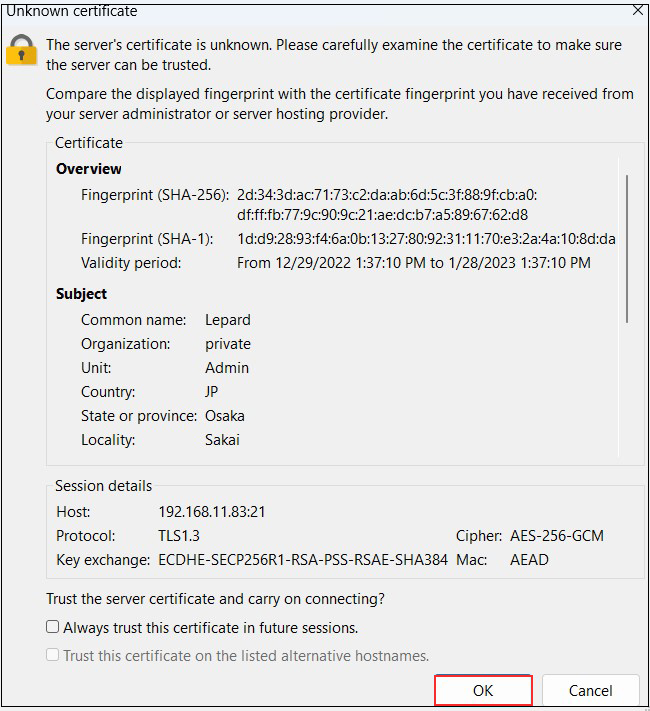
先ほどと同様に「File」メニューから「Site Manager」、該当サーバーを選択し、[Connect]をクリックすると次の画面が出るのでチェックを入れ「OK」クリックすると先ほどの通り接続される
Sambaでファイルサーバー導入
ユーザー認証が必要なアクセス権付ファイルサーバーをSambaで構築します。
導入手順
①ユーザー認証が必要なアクセス権付の共有フォルダーを作成
②アクセス可能なグループ作成
③アクセス可能なグループに属するユーザー作成
④設定ファイル編集
① sambaをインストール
# apt -y install samba
➁ 共有フォルダー(smbshare)を作成
# mkdir /home/smbshare
➂ アクセス可能なグループ(smbgroup)作成
# groupadd smbgroup
# chgrp smbgroup /home/smbshare
# chmod 770 /home/smbshare
④ 設定ファイル編集
# vi /etc/samba/smb.conf

25行目 :
[global]
unix charset = UTF-8 # 追記
dos charset = CP932 # 追記

41行目 : アクセス許可するネットワークを追記
interfaces = 127.0.0.0/8 192.168.11.0/24 ens33

106行目 : コメントアウトしてその下に追記
#map to guest = bad user
security = user

最終行に追記
任意の共有名を設定
[Smbshare]
# 共有フォルダーを指定
path = /home/smbshare
# 書き込みを許可する
writable = yes
# ゲストユーザーを許可しない
guest ok = no
# [smbgroup] グループのみアクセス許可する
valid users = @smbgroup
# ファイル作成時のグループを [smbgroup] とする
force group = smbgroup
# ファイル作成時のパーミッションを [770] とする
force create mode = 770
# フォルダー作成時のパーミッションを [770] とする
force directory mode = 770
# 上位フォルダーのパーミッションを継承する
inherit permissions = yes
⑤ SMB起動
# systemctl enable smbd
# systemctl start smbd
⑥ ユーザー(smbuser)登録、パスワード設定、グループ登録
# useradd smbuser
# smbpasswd -a smbuser
New SMB password:     # パスワード設定
Retype new SMB password:
Added user smbuser.

smbuserをsmbgroupにする
# usermod -aG smbgroup smbuser
⑦ UFWで、Samba サービスの許可
# ufw allow samba
# ufw reload
⑧ Windows11から共有ディレクトリーにアクセス
Windowsのエクスプローラーから接続
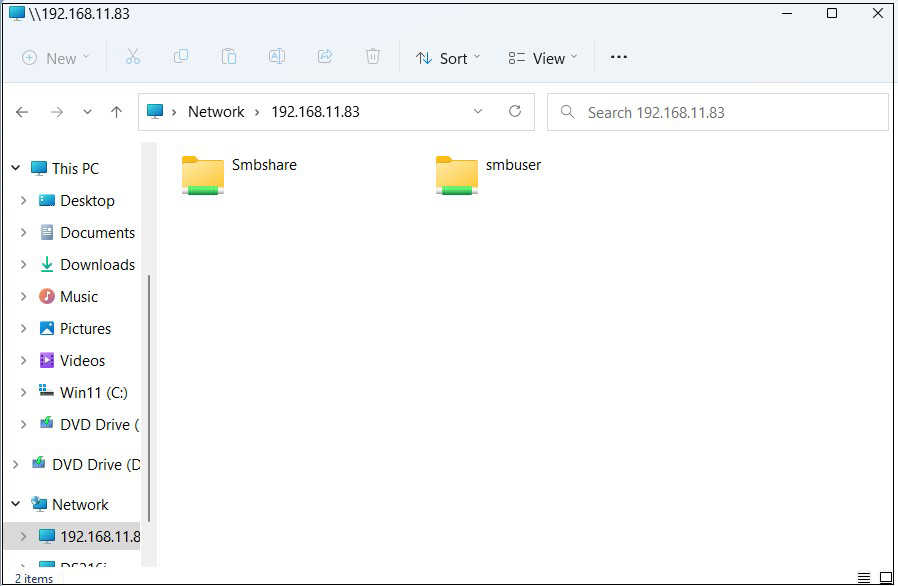
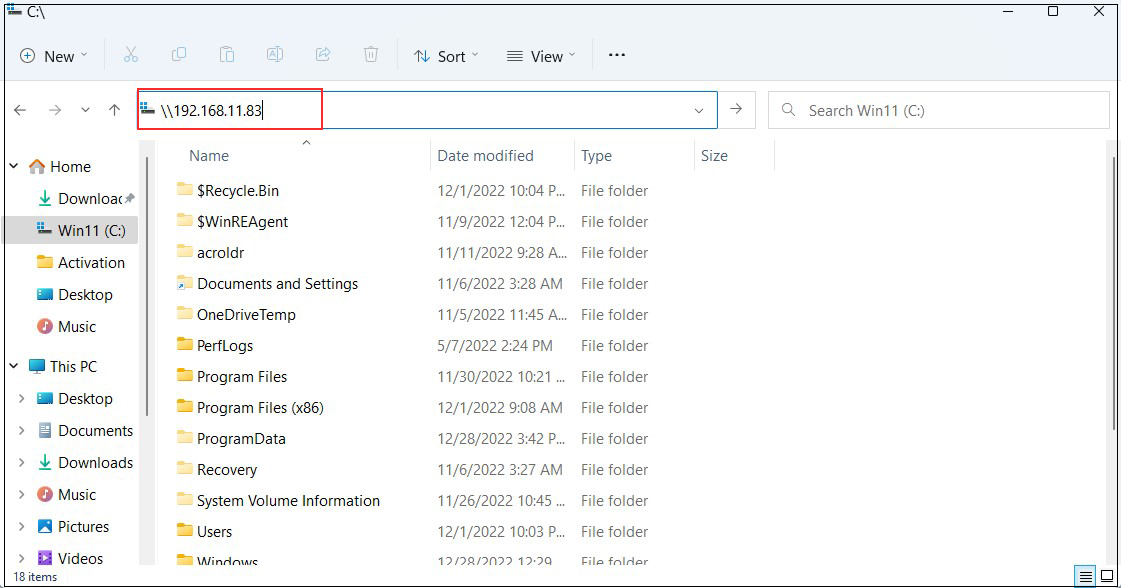
エクスプローラーを開きアドレス欄に「\\<サーバーのIPアドレス>」(今回は\\192.168.11.83)を入れ
アクセスする
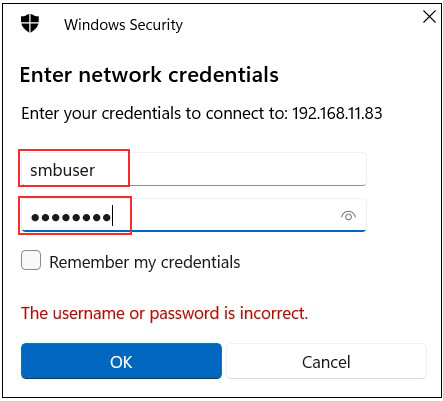
認証情報の入力を求められますので
ユーザー名 : 「⑥ユーザー(smbuser)登録、パスワード設定、グループ登録」で作成したユーザー名
パスワード : 上記ユーザーのパスワード
を入力し、「OK」クリック
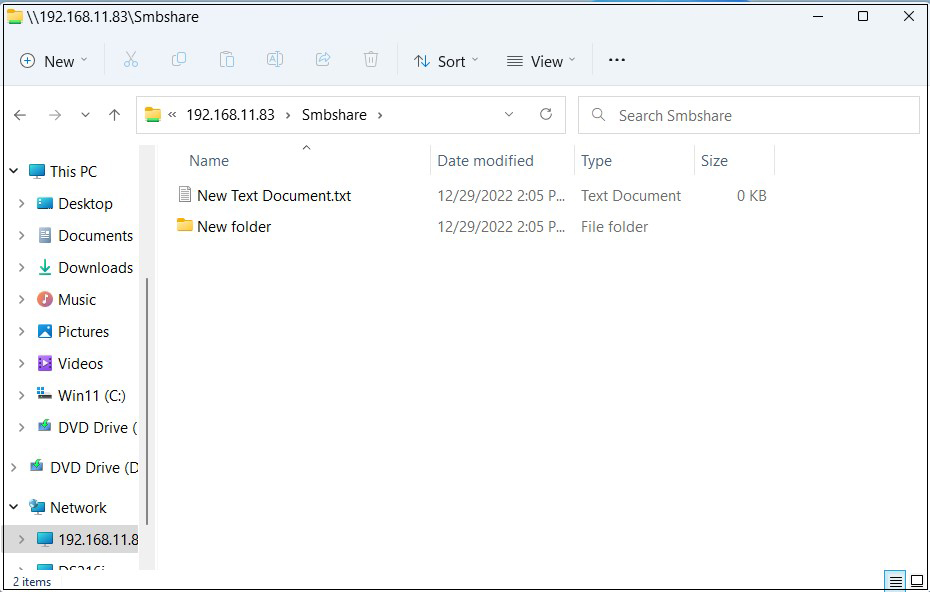
共有ディレクトリーの情報が表示されるので、ファイル、フォルダが新規で作成されることを確認する