前提条件
今回はSuricata IDS と ElasticStack を 次のサーバーにインストールします
・1台目サーバー Suricata IDS & Filebeat : Fedora45 IPアドレス(192.168.11.83)
・2台目サーバー Elasticsearch & kibana : Fedora45 IPアドレス(192.168.11.85)
root以外のsudoユーザーで実行する
Suricata
SURICATA IDS/IPSはネットワーク上の通信を監視し、不審なトラフィックを検知するオープンソースのIDSです。基本的な仕組みはシグネチャ型であるため、あらかじめ設定した不正な通信を検知できます。また、Suricataは検知だけでなく防御も行えることが特徴です。
1.Suricata のインストールと設定
①Suricata のインストール
# dnf -y install suricata

バージョンの確認
# suricata -V
This is Suricata version 8.0.7 RELEASE
②Suricataがネットワークパケットを検査するインターフェースとIPアドレスを決定
# ip --brief add
lo               UNKNOWN        127.0.0.1/8
ens160           UP             192.168.11.83/24
③設定ファイルを編集
# vi /etc/suricata/suricata.yaml

# 15行目 : varsセクションで、ネットワークを定義する
HOME_NET: "[192.168.11.0/24]"

# 661行目あたり : af-packetセクションのインターフェース名を設定
af-packet:
    - interface: ens160
# vi /etc/sysconfig/suricata

# 8行目 :インターフェイスを指定
# Add options to be passed to the daemon
OPTIONS="-i ens160 --user suricata "
④Suricataのルール更新
# suricata-update

-----------------------------------------------------------------------------------------
9/11/2026 -- 16:59:15 - <Info> -- Loaded 69364 rules.
9/11/2026 -- 16:59:16 - <Info> -- Disabled 16 rules.
9/11/2026 -- 16:59:16 - <Info> -- Enabled 0 rules.
9/11/2026 -- 16:59:16 - <Info> -- Modified 0 rules.
9/11/2026 -- 16:59:16 - <Info> -- Dropped 0 rules.
9/11/2026 -- 16:59:16 - <Info> -- Enabled 136 rules for flowbit dependencies.
9/11/2026 -- 16:59:16 - <Info> -- Creating directory /var/lib/suricata/rules.
9/11/2026 -- 16:59:16 - <Info> -- Backing up current rules.
9/11/2026 -- 16:59:16 - <Info> -- Writing rules to /var/lib/suricata/rules/suricata.rules: total: 69364; enabled: 53391; added: 69364; removed 0; modified: 0
9/11/2026 -- 16:59:16 - <Info> -- Writing /var/lib/suricata/rules/classification.config
9/11/2026 -- 16:59:16 - <Info> -- Testing with suricata -T.
9/11/2026 -- 16:59:33 - <Info> -- Done.
⑤Suricataの起動
# systemctl enable --now suricata
# systemctl start suricata
ログを確認
# tail /var/log/suricata/suricata.log
[8807 - Suricata-Main] 2026-11-09 17:00:45 Info: logopenfile: fast output device (regular) initialized: fast.log
[8807 - Suricata-Main] 2026-11-09 17:00:45 Info: logopenfile: eve-log output device (regular) initialized: eve.json
[8807 - Suricata-Main] 2026-11-09 17:00:45 Info: logopenfile: stats output device (regular) initialized: stats.log
[8807 - Suricata-Main] 2026-11-09 17:00:55 Info: detect: 1 rule files processed. 53391 rules successfully loaded, 0 rules failed, 0 rules skipped
[8807 - Suricata-Main] 2026-11-09 17:00:55 Info: threshold-config: Threshold config parsed: 0 rule(s) found
[8807 - Suricata-Main] 2026-11-09 17:00:55 Info: detect: 53396 signatures processed. 1257 are IP-only rules, 4532 are inspecting packet payload, 47371 inspect application layer, 110 are decoder event only
[8807 - Suricata-Main] 2026-11-09 17:00:56 Info: unix-manager: unix socket '/var/run/suricata/suricata-command.socket'
[8807 - Suricata-Main] 2026-11-09 17:00:56 Info: runmodes: ens160: creating 4 threads
[8815 - W#01-ens160] 2026-11-09 17:00:56 Info: ioctl: ens160: MTU 1500
[8807 - Suricata-Main] 2026-11-09 17:00:56 Notice: threads: Threads created -> W: 4 FM: 1 FR: 1   Engine started.
統計情報を確認するには、stats.log ファイルを確認します(デフォルトで8秒ごとに更新)
# tail -f /var/log/suricata/stats.log
より高度な出力であるEVE JSONは、以下のコマンドで生成することができる
# tail -f /var/log/suricata/eve.json
2. Suricata Rulesの設定
①Suricataにパッケージされているルールセットの表示
# ls -al /var/lib/suricata/rules/
total 45008
drwxr-s--- 2 root     suricata       57 Nov  9 16:59 .
drwxrws--- 5 suricata suricata       46 Nov  9 16:59 ..
-rw-r--r-- 1 root     suricata     3228 Nov  9 16:59 classification.config
-rw-r--r-- 1 root     suricata 46084020 Nov  9 16:59 suricata.rules
②ルールセットを提供するソースのインデックス一覧
# suricata-update list-sources

Name: abuse.ch/feodotracker
  Vendor: Abuse.ch
  Summary: Abuse.ch Feodo Tracker Botnet C2 IP ruleset
  License: CC0-1.0
Name: abuse.ch/sslbl-blacklist
  Vendor: Abuse.ch
  Summary: Abuse.ch SSL Blacklist
  License: CC0-1.0
  Replaces: sslbl/ssl-fp-blacklist
Name: abuse.ch/sslbl-ja3
  Vendor: Abuse.ch
  Summary: Abuse.ch Suricata JA3 Fingerprint Ruleset
  License: CC0-1.0
  Replaces: sslbl/ja3-fingerprints
Name: abuse.ch/urlhaus
  Vendor: abuse.ch
  Summary: Abuse.ch URLhaus Suricata Rules
  License: CC0-1.0
Name: aleksibovellan/nmap
  Vendor: aleksibovellan
  Summary: Suricata IDS/IPS Detection Rules Against NMAP Scans
  License: MIT
Name: et/open
  Vendor: Proofpoint
  Summary: Emerging Threats Open Ruleset
  License: MIT
Name: et/pro
  Vendor: Proofpoint
  Summary: Emerging Threats Pro Ruleset
  License: Commercial
  Replaces: et/open
  Parameters: secret-code
  Subscription: https://www.proofpoint.com/us/threat-insight/et-pro-ruleset
Name: etnetera/aggressive
  Vendor: Etnetera a.s.
  Summary: Etnetera aggressive IP blacklist
  License: MIT
Name: ipfire/dbl
  Vendor: IPFire
  Summary: IPFire DBL
  License: CC-BY-SA-4.0
Name: julioliraup/antiphishing
  Vendor: julioliraup
  Summary: Antiphishing for protection against phishing attacks
  License: GPL-3.0
Name: oisf/trafficid
  Vendor: OISF
  Summary: Suricata Traffic ID ruleset
  License: MIT
Name: pawpatrules
  Vendor: pawpatrules
  Summary: PAW Patrules is a collection of rules for IDPS / NSM Suricata engine
  License: CC-BY-SA-4.0
Name: ptrules/open
  Vendor: Positive Technologies
  Summary: Positive Technologies Open Ruleset
  License: Custom
Name: scwx/enhanced
  Vendor: Secureworks
  Summary: Secureworks suricata-enhanced ruleset
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.secureworks.com/contact/ (Please reference CTU Countermeasures)
Name: scwx/malware
  Vendor: Secureworks
  Summary: Secureworks suricata-malware ruleset
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.secureworks.com/contact/ (Please reference CTU Countermeasures)
Name: scwx/security
  Vendor: Secureworks
  Summary: Secureworks suricata-security ruleset
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.secureworks.com/contact/ (Please reference CTU Countermeasures)
Name: stamus/lateral
  Vendor: Stamus Networks
  Summary: Lateral movement rules
  License: GPL-3.0-only
Name: stamus/nrd-14-open
  Vendor: Stamus Networks
  Summary: Newly Registered Domains Open only - 14 day list, complete
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.stamus-networks.com/stamus-labs/subscribe-to-threat-intel-feed
Name: stamus/nrd-30-open
  Vendor: Stamus Networks
  Summary: Newly Registered Domains Open only - 30 day list, complete
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.stamus-networks.com/stamus-labs/subscribe-to-threat-intel-feed
Name: stamus/nrd-entropy-14-open
  Vendor: Stamus Networks
  Summary: Newly Registered Domains Open only - 14 day list, high entropy
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.stamus-networks.com/stamus-labs/subscribe-to-threat-intel-feed
Name: stamus/nrd-entropy-30-open
  Vendor: Stamus Networks
  Summary: Newly Registered Domains Open only - 30 day list, high entropy
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.stamus-networks.com/stamus-labs/subscribe-to-threat-intel-feed
Name: stamus/nrd-phishing-14-open
  Vendor: Stamus Networks
  Summary: Newly Registered Domains Open only - 14 day list, phishing
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.stamus-networks.com/stamus-labs/subscribe-to-threat-intel-feed
Name: stamus/nrd-phishing-30-open
  Vendor: Stamus Networks
  Summary: Newly Registered Domains Open only - 30 day list, phishing
  License: Commercial
  Parameters: secret-code
  Subscription: https://www.stamus-networks.com/stamus-labs/subscribe-to-threat-intel-feed
Name: tgreen/hunting
  Vendor: tgreen
  Summary: Threat hunting rules
  License: GPLv3
③ソースを有効にする(tgreen/huntingを有効にする場合)
# suricata-update enable-source tgreen/hunting
10/11/2026 -- 09:55:56 - <Info> -- Using data-directory /var/lib/suricata.
10/11/2026 -- 09:55:56 - <Info> -- Using Suricata configuration /etc/suricata/suricata.yaml
10/11/2026 -- 09:55:56 - <Info> -- Using /usr/share/suricata/rules for Suricata provided rules.
10/11/2026 -- 09:55:56 - <Info> -- Found Suricata version 8.0.7 at /usr/sbin/suricata.
10/11/2026 -- 09:55:56 - <Warning> -- Source index does not exist, will use bundled one.
10/11/2026 -- 09:55:56 - <Warning> -- Please run suricata-update update-sources.
10/11/2026 -- 09:55:56 - <Info> -- Creating directory /var/lib/suricata/update/sources
10/11/2026 -- 09:55:56 - <Info> -- Enabling default source et/open
10/11/2026 -- 09:55:56 - <Info> -- Source tgreen/hunting enabled
アップデートを実行
# suricata-update update-sources
10/11/2026 -- 09:56:31 - <Info> -- Using data-directory /var/lib/suricata.
10/11/2026 -- 09:56:31 - <Info> -- Using Suricata configuration /etc/suricata/suricata.yaml
10/11/2026 -- 09:56:31 - <Info> -- Using /usr/share/suricata/rules for Suricata provided rules.
10/11/2026 -- 09:56:31 - <Info> -- Found Suricata version 8.0.7 at /usr/sbin/suricata.
10/11/2026 -- 09:56:31 - <Info> -- Downloading https://www.openinfosecfoundation.org/rules/index.yaml
10/11/2026 -- 09:56:32 - <Info> -- Adding all sources
10/11/2026 -- 09:56:32 - <Info> -- Saved /var/lib/suricata/update/cache/index.yaml
Suricata service再起動
# systemctl restart suricata
3. Suricata Custom Rulesの作成
①カスタマールールを含むファイルを作成
# vi /var/lib/suricata/rules/local.rules
下記内容を記載
alert icmp any any -> any any (msg:"ICMP Ping"; sid:100001; rev:1;)
②設定ファイルを編集(新しいルールのパスを定義)
# vi /etc/suricata/suricata.yaml

# 2342行目あたりに追記
default-rule-path: /var/lib/suricata/rules

rule-files:
  - suricata.rules
  - local.rules
③設定ファイルのテスト
# suricata -T -c /etc/suricata/suricata.yaml -v
Notice: suricata: This is Suricata version 8.0.7 RELEASE running in SYSTEM mode
Info: cpu: CPUs/cores online: 4
Info: suricata: Running suricata under test mode
Info: suricata: Setting engine mode to IDS mode by default
Info: exception-policy: master exception-policy set to: auto
Info: suricata: Preparing unexpected signal handling
Info: logopenfile: fast output device (regular) initialized: fast.log
Info: logopenfile: eve-log output device (regular) initialized: eve.json
Info: logopenfile: stats output device (regular) initialized: stats.log
Info: detect: 2 rule files processed. 53392 rules successfully loaded, 0 rules failed, 0 rules skipped
Info: threshold-config: Threshold config parsed: 0 rule(s) found
Info: detect: 53397 signatures processed. 1258 are IP-only rules, 4532 are inspecting packet payload, 47371 inspect application layer, 110 are decoder event only
Notice: suricata: Configuration provided was successfully loaded. Exiting.
Suricat service再起動
# systemctl restart suricata
④Custom Rulesの適用テスト
同一ローカルネットワーク上の別のデバイスでpingを実行し、ログに記録されたかどうかを確認する
# cat /var/log/suricata/fast.log

11/10/2026-10:26:06.693717  [**] [1:100000:1] ICMP Ping [**] [Classification: (null)] [Priority: 3] {ICMP} 192.168.11.36:8 -> 192.168.11.83:0
11/10/2026-10:26:06.693863  [**] [1:100000:1] ICMP Ping [**] [Classification: (null)] [Priority: 3] {ICMP} 192.168.11.83:0 -> 192.168.11.36:0
JSON形式のログを取得するには、システムにjqをインストールする
# dnf install jq
下記コマンドを実行し、同一ローカルネットワーク上の別のデバイスでpingを実行する
# tail -f /var/log/suricata/eve.json | jq 'select(.event_type=="alert")'
pingを実行するとコンソールに下記のように表示される
{
  "timestamp": "2026-11-10T10:46:50.966795+0900",
  "flow_id": 774460759706172,
  "in_iface": "ens160",
  "event_type": "alert",
  "src_ip": "192.168.11.83",
  "dest_ip": "192.168.11.36",
  "proto": "ICMP",
  "ip_v": 4,
  "icmp_type": 0,
  "icmp_code": 0,
  "pkt_src": "wire/pcap",
  "alert": {
    "action": "allowed",
    "gid": 1,
    "signature_id": 100001,
    "rev": 1,
    "signature": "ICMP Ping",
    "category": "",
    "severity": 3
  },
4. SuricataをIPSに設定する
悪意のあるネットワーク・トラフィックをドロップするようにSuricataをIPSモードで起動するように設定する
①SURICATAの/etc/sysconfig/suricata設定ファイルを編集する
# vi /etc/sysconfig/suricata

8行目 : コメントにする
#OPTIONS="-i ens160 --user suricata "

9行目に下記を追加し、SURICATAにIPSモードで実行するように指示する
OPTIONS="-q 0 -vvv --user suricata"
➁Suricataを再起動
# systemctl restart suricata.service
➂入ってくるネットワーク・トラフィックをSuricataのNFQUEUEに向ける
Firewalld がインストールされ、有効になっているのでSuricataに必要なルールをFirewalldに追加する
# firewall-cmd --permanent --direct --add-rule ipv4 filter INPUT 0 -p tcp --dport 2244 -j NFQUEUE --queue-bypass
# firewall-cmd --permanent --direct --add-rule ipv4 filter OUTPUT 0 -p tcp --sport 2244 -j NFQUEUE --queue-bypass

FORWARDルールを追加して、サーバーが他のシステムのゲートウェイとして動作している場合、そのトラフィックもすべてSURICATAに行って処理されるようにします。
# firewall-cmd --permanent --direct --add-rule ipv4 filter FORWARD 0 -j NFQUEUE
# firewall-cmd --permanent --direct --add-rule ipv6 filter FORWARD 0 -j NFQUEUE

最後の2つのINPUTとOUTPUTルールは、SSHトラフィックでない残りのトラフィックをすべてSuricataに送って処理させる。
# firewall-cmd --permanent --direct --add-rule ipv4 filter INPUT 1 -j NFQUEUE
# firewall-cmd --permanent --direct --add-rule ipv4 filter OUTPUT 1 -j NFQUEUE

IPv6も同様にする
# firewall-cmd --permanent --direct --add-rule ipv6 filter INPUT 1 -j NFQUEUE
# firewall-cmd --permanent --direct --add-rule ipv6 filter OUTPUT 1 -j NFQUEUE

Firewalldをリロード
# firewall-cmd --reload
④このルールをテスト
/var/lib/suricata/rules/local.rulesをdropに変更する
# vi /var/lib/suricata/rules/local.rules

drop icmp any any -> any any (msg:"ICMP Ping"; sid:100001; rev:1;)
⑤suricata再起動
# systemctl restart suricata
⑥ローカルローカルネットワーク上の別のデバイスよりpingを実行し、eve.jsonを確認すると
"action": "blocked"になっている
# jq 'select(.alert .signature_id==100001)' /var/log/suricata/eve.json

{
  "timestamp": "2026-11-10T11:18:27.377640+0900",
  "flow_id": 1059005664450479,
  "event_type": "alert",
  "src_ip": "192.168.11.36",
  "dest_ip": "192.168.11.83",
  "proto": "ICMP",
  "ip_v": 4,
  "icmp_type": 8,
  "icmp_code": 0,
  "pkt_src": "wire/pcap",
  "alert": {
    "action": "blocked",
    "gid": 1,
    "signature_id": 100001,
    "rev": 1,
    "signature": "ICMP Ping",
    "category": "",
    "severity": 3
  },
"action": "blocked",になっている
ELK StackとSURICATAの統合
Elastic Stackをインストール&設定して、SURICATAのログをより効率的に可視化&検索できるようにする
本セクションは基本的には2台目のFedora45サーバー(IP:192.168.11.85)で行います
1. Elasticsearchのインストール
1.1 公開署名キーをダウンロードしてインストール
# rpm --import https://artifacts.elastic.co/GPG-KEY-elasticsearch
1.2 リポジトリ定義を/etc/yum/yum.repos.d ディレクトリに作成
Fedora45のリポジトリ設定の主な変更点
- 公式リポジトリの保存先変更
パッケージによって管理される標準の.repoファイル(fedora.repoやfedora-updates.repoなど)は/usr/share/dnf5/repos.d/に配置されます。
初期状態で次のレポジトリーが配置されています
fedora-cisco-openh264.repo
fedora.repo
fedora-updates.repo
fedora-updates-testing.repo - GPG公開鍵の保存先変更
パッケージ署名検証用のキーファイルも/usr/share/pki/rpm-gpg/へ移行しています。 - ユーザー追加設定の分離
/etc/yum.repos.d/は空の状態がデフォルトとなり、ユーザーが手動で追加するサードパーティ製リポジトリの配置場所として機能します。 - 設定の上書き方法
標準リポジトリの設定を変更する場合は、直接ファイルを編集せずdnf config-managerコマンドを使用します。実行すると/etc/dnf/repos.override.d/配下に上書き設定が生成されます
従ってElasticsearchのリポジトリーは/etc/yum.repos.d/に作成します
# vi /etc/yum.repos.d/elasticsearch.repo

下記内容記述
[elasticsearch]
name=Elasticsearch repository for 9.x packages
baseurl=https://artifacts.elastic.co/packages/9.x/yum
gpgcheck=1
gpgkey=https://artifacts.elastic.co/GPG-KEY-elasticsearch
enabled=0
autorefresh=1
type=rpm-md
1.3 Elasticsearch インストール
# dnf -y install --enablerepo=elasticsearch elasticsearch
2. Elasticsearch 設定
Elasticsearchはデフォルトでローカル接続のみを受け付けるように設定されています。また、認証が有効になっていないため、Filebeatなどのツールはログを送信できません。今回は、Elasticsearchのネットワーク設定を行い、Elasticsearchに組み込まれているxpackセキュリティモジュールを有効にします。
2.1 Elasticsearchネットワークの設定
ElasticsearchとSURICATAのサーバは別々なので、Elasticsearchがプライベートネットワークインターフェースで接続をリッスンするように設定する必要がある
# vi /etc/elasticsearch/elasticsearch.yml

57行目 : Elasticsearch serverのローカルアドレス追加
#network.host: 192.168.0.1
network.host: 192.168.11.85

62行目コメント解除
http.port: 9200
2.2 Elasticsearch を起動
# systemctl daemon-reload
# systemctl enable elasticsearch.service
# systemctl start elasticsearch.service
2.3 elasticとkibana_systemのパスワードを作成
elasticユーザとkibana_systemユーザのパスワードは後で使用するので必ずコピーしておく
kibana_systemユーザはKibanaの設定に使用する
elasticユーザはFilebeat、Auditbeatの設定およびKibanaへのログインに使用する
パスワードを忘れた場合は、再度コマンドを使用してパスワードをリセットできます。
[elastic] userのパスワード作成
# cd /usr/share/elasticsearch/bin

# ./elasticsearch-reset-password -u elastic
This tool will reset the password of the [elastic] user to an autogenerated value.
The password will be printed in the console.
Please confirm that you would like to continue [y/N]y


Password for the [elastic] user successfully reset.
New value: K6J-ZXn80rVFpshOD6Tj
※Elasticsearch パスワードのリセット
自動生成されたElasticユーザーパスワードが複雑すぎるので、/usr/share/elasticsearch/bin/elasticsearch-reset-passwordコマンドを使ってリセットできます
パスワードをリセットするには、コマンドを実行する
# /usr/share/elasticsearch/bin/elasticsearch-reset-password -u elastic -i

This tool will reset the password of the [elastic] user.
You will be prompted to enter the password.
Please confirm that you would like to continue [y/N]y


Enter password for [elastic]:
Re-enter password for [elastic]:
Password for the [elastic] user successfully reset.
[kibana_system]userのパスワード作成
# cd /usr/share/elasticsearch/bin

# ./elasticsearch-reset-password -u kibana_system
This tool will reset the password of the [kibana_system] user to an autogenerated value.
The password will be printed in the console.
Please confirm that you would like to continue [y/N]y


Password for the [kibana_system] user successfully reset.
New value: xpAZ+EF4--kkYeChNSWU
3. Kibana のインストールと設定
本セクションは基本的には2台目のFedora45サーバー(IP:192.168.11.85)で行います
3.1 Kibanaインストール
# dnf -y install --enablerepo=elasticsearch kibana
3.2 xpackセキュリティモジュールの設定
Kibana の xpack セキュリティ機能を有効にして、Kibana が Elasticsearch にデータを保存するために使用するいくつかの暗号化キーを作成する。
暗号化キーは、/usr/share/kibana/bin ディレクトリに含まれる kibana-encryption-keys ユーティリティを使用して作成する。
作成した3つのキーを安全な場所に保存しておく
# cd /usr/share/kibana/bin/
# ./kibana-encryption-keys generate -q --force
xpack.encryptedSavedObjects.encryptionKey: 4a1bb45bc652c68f54d22907616350006f89fab5810fd8067d71a8dbb0db599c
xpack.reporting.encryptionKey: c2c101eb2a2c89dd177c5e661e5be48a8d9041bb2aa56290453bdc75c424775b
xpack.security.encryptionKey: 68e0afa9e7b054a5e7ab7b9bbb516f6cd6c4b4b275c812953a1e7fb24d1fb412
これらのキーをKibanaの/etc/kibana/kibana.yml設定ファイルに追加する
# vi /etc/kibana/kibana.yml

最終行に記述
xpack.encryptedSavedObjects.encryptionKey: 4a1bb45bc652c68f54d22907616350006f89fab5810fd8067d71a8dbb0db599c
xpack.reporting.encryptionKey: c2c101eb2a2c89dd177c5e661e5be48a8d9041bb2aa56290453bdc75c424775b
xpack.security.encryptionKey: 68e0afa9e7b054a5e7ab7b9bbb516f6cd6c4b4b275c812953a1e7fb24d1fb412
3.2 Kibana ネットワークの設定
# vi /etc/kibana/kibana.yml

6行目 : コメント解除
server.port: 5601

12行目にサーバーのプライベートIPアドレス(192.168.11.85)を追加
#server.host: "localhost"
server.host: "192.168.11.85"
3.3 Kibana-Elasticsearch Enrollment Token の生成
Kibana インスタンスを、セキュリティ機能が有効になっている既存の Elasticsearch クラスタと通信するように設定するには、登録トークンが必要です。Kibana 用の Enrollment Token は以下のコマンドで生成できる
# /usr/share/elasticsearch/bin/elasticsearch-create-enrollment-token -s kibana

eyJ2ZXIiOiI4LjE0LjAiLCJhZHIiOlsiMTkyLjE2OC4xMS44NTo5MjAwIl0sImZnciI6IjdlZmY0Yjk2YWJmMDRiM2ZkYzhlYmNjMzU4NGExZGI3MDZkZmU5NTc3NDI5MjYxY2YxN2QwZjcyOGQ0NjZmMWUiLCJrZXkiOiJabHlheEtFQmpCTVhMYkNmMENfdzpIeHljZ19GeWJVcUVwek9fbVpNeHFRIn0=
3.4 Kibanaの起動
Kibana 9 を起動し、システム起動時に実行できるようにする。
# systemctl enable --now kibana
# systemctl start kibana
ステータス確認
# systemctl status kibana

● kibana.service - Kibana
     Loaded: loaded (/usr/lib/systemd/system/kibana.service; enabled; preset: disabled)
    Drop-In: /usr/lib/systemd/system/service.d
             └─10-timeout-abort.conf
     Active: active (running) since Tue 2026-11-10 17:38:21 JST; 33s ago
 Invocation: 196b833b45cf428da288e6f623088a75
       Docs: https://www.elastic.co
   Main PID: 3201 (MainThread)
      Tasks: 11 (limit: 4558)
     Memory: 868.2M (peak: 868.2M)
        CPU: 10.727s
     CGroup: /system.slice/kibana.service
             └─3201 /usr/share/kibana/bin/../node/default/bin/node /usr/share/kibana/bin/../node_modules/@kbn/cli/kibana/dist

Nov 10 17:38:23 Lion kibana[3201]: Native global console methods have been overridden in production environment.
Nov 10 17:38:25 Lion kibana[3201]: [2026-11-10T17:38:25.232+09:00][INFO ][root] Kibana is starting
Nov 10 17:38:25 Lion kibana[3201]: [2026-11-10T17:38:25.268+09:00][INFO ][node] Kibana process configured with roles: [backgr>
Nov 10 17:38:32 Lion kibana[3201]: [2026-11-10T17:38:32.551+09:00][INFO ][plugins-service] The following plugins are disabled>
Nov 10 17:38:32 Lion kibana[3201]: [2026-11-10T17:38:32.605+09:00][INFO ][http.server.Preboot] http server running at http://>
Nov 10 17:38:32 Lion kibana[3201]: [2026-11-10T17:38:32.778+09:00][INFO ][plugins-system.preboot] Setting up [1] plugins: [in>
Nov 10 17:38:32 Lion kibana[3201]: [2026-11-10T17:38:32.793+09:00][INFO ][preboot] "interactiveSetup" plugin is holding setup>
Nov 10 17:38:32 Lion kibana[3201]: [2026-11-10T17:38:32.817+09:00][INFO ][root] Holding setup until preboot stage is complete>
Nov 10 17:38:42 Lion kibana[3201]: i Kibana has not been configured.
Nov 10 17:38:42 Lion kibana[3201]: Go to http://192.168.11.85:5601/?code=080262 to get started.
出力の最後のほうに以下のように表示される
Go to http://192.168.11.85:5601/?code=080262 to get started.
提供されたKibanaのURL(codeを含む)をコピーしてブラウザで使用し、Kibanaにアクセスしてセットアップを完了する。
4. Kibana9 ダッシュボードにアクセスする
http://192.168.11.85:5601/?code=080262にアクセスする
(各自の適切なアドレスをコピー)
Firewallが起動している場合は、Kibanaポートを開く
# firewall-cmd --add-port=5601/tcp --permanent
# firewall-cmd --reload
Kibana 9にアクセスすると、ウェルカムページでElasticの設定を求められます。
最初に、生成した登録トークンを入力する。
/usr/share/elasticsearch/bin/elasticsearch-create-enrollment-token -s kibana, コマンドを使用して生成された Kibana トークンをコピーし、ボックスに貼り付ける
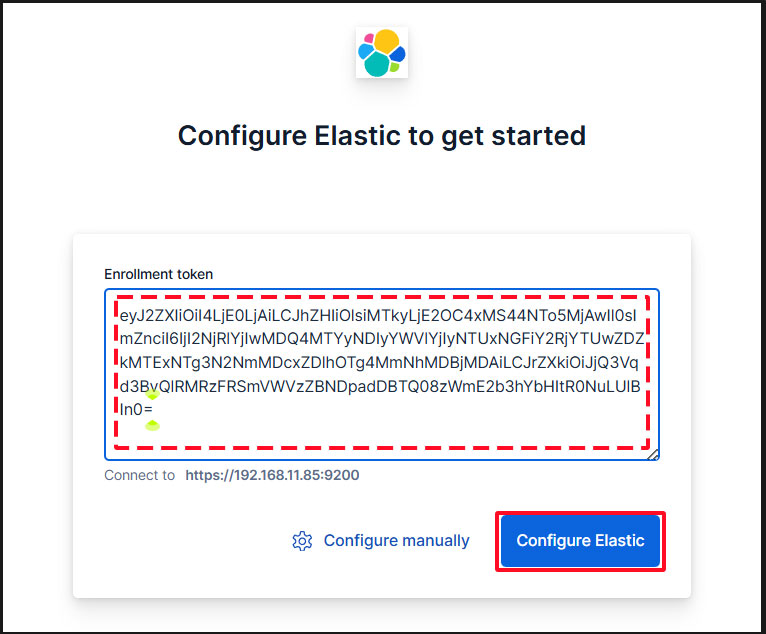
トークンをペーストすると、Kibana が自動的に Elasticsearch に接続します。
Configure Elastic をクリックします。設定が保存され、Elasticsearch が設定、再起動されます。
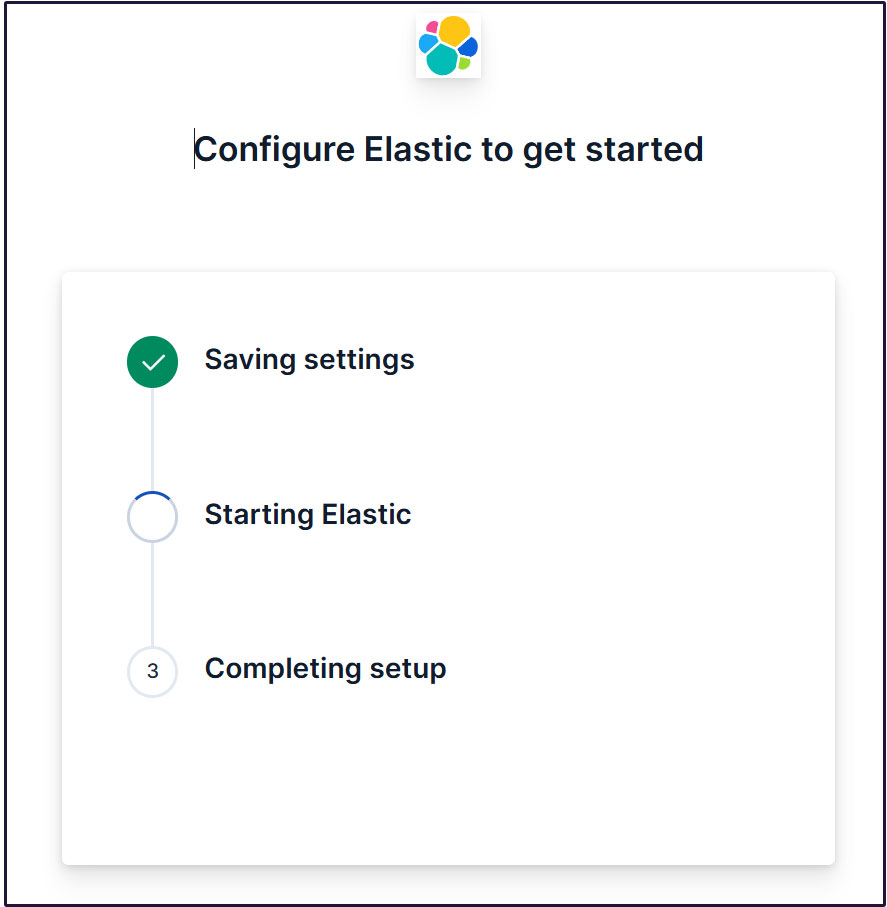
ログインページに移動します。生成されたElasticユーザー認証情報を使用してログインします。
Username : elastic
Password : わかりやすく再生成したパスワード
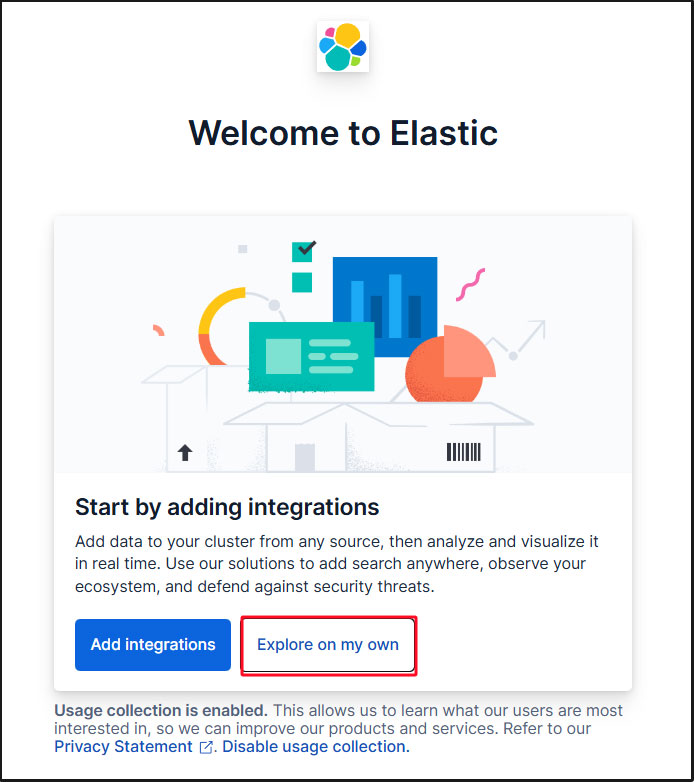
ウェルカムページで、「Explore on my own」をクリックしてKibana 9.xダッシュボードに進む。
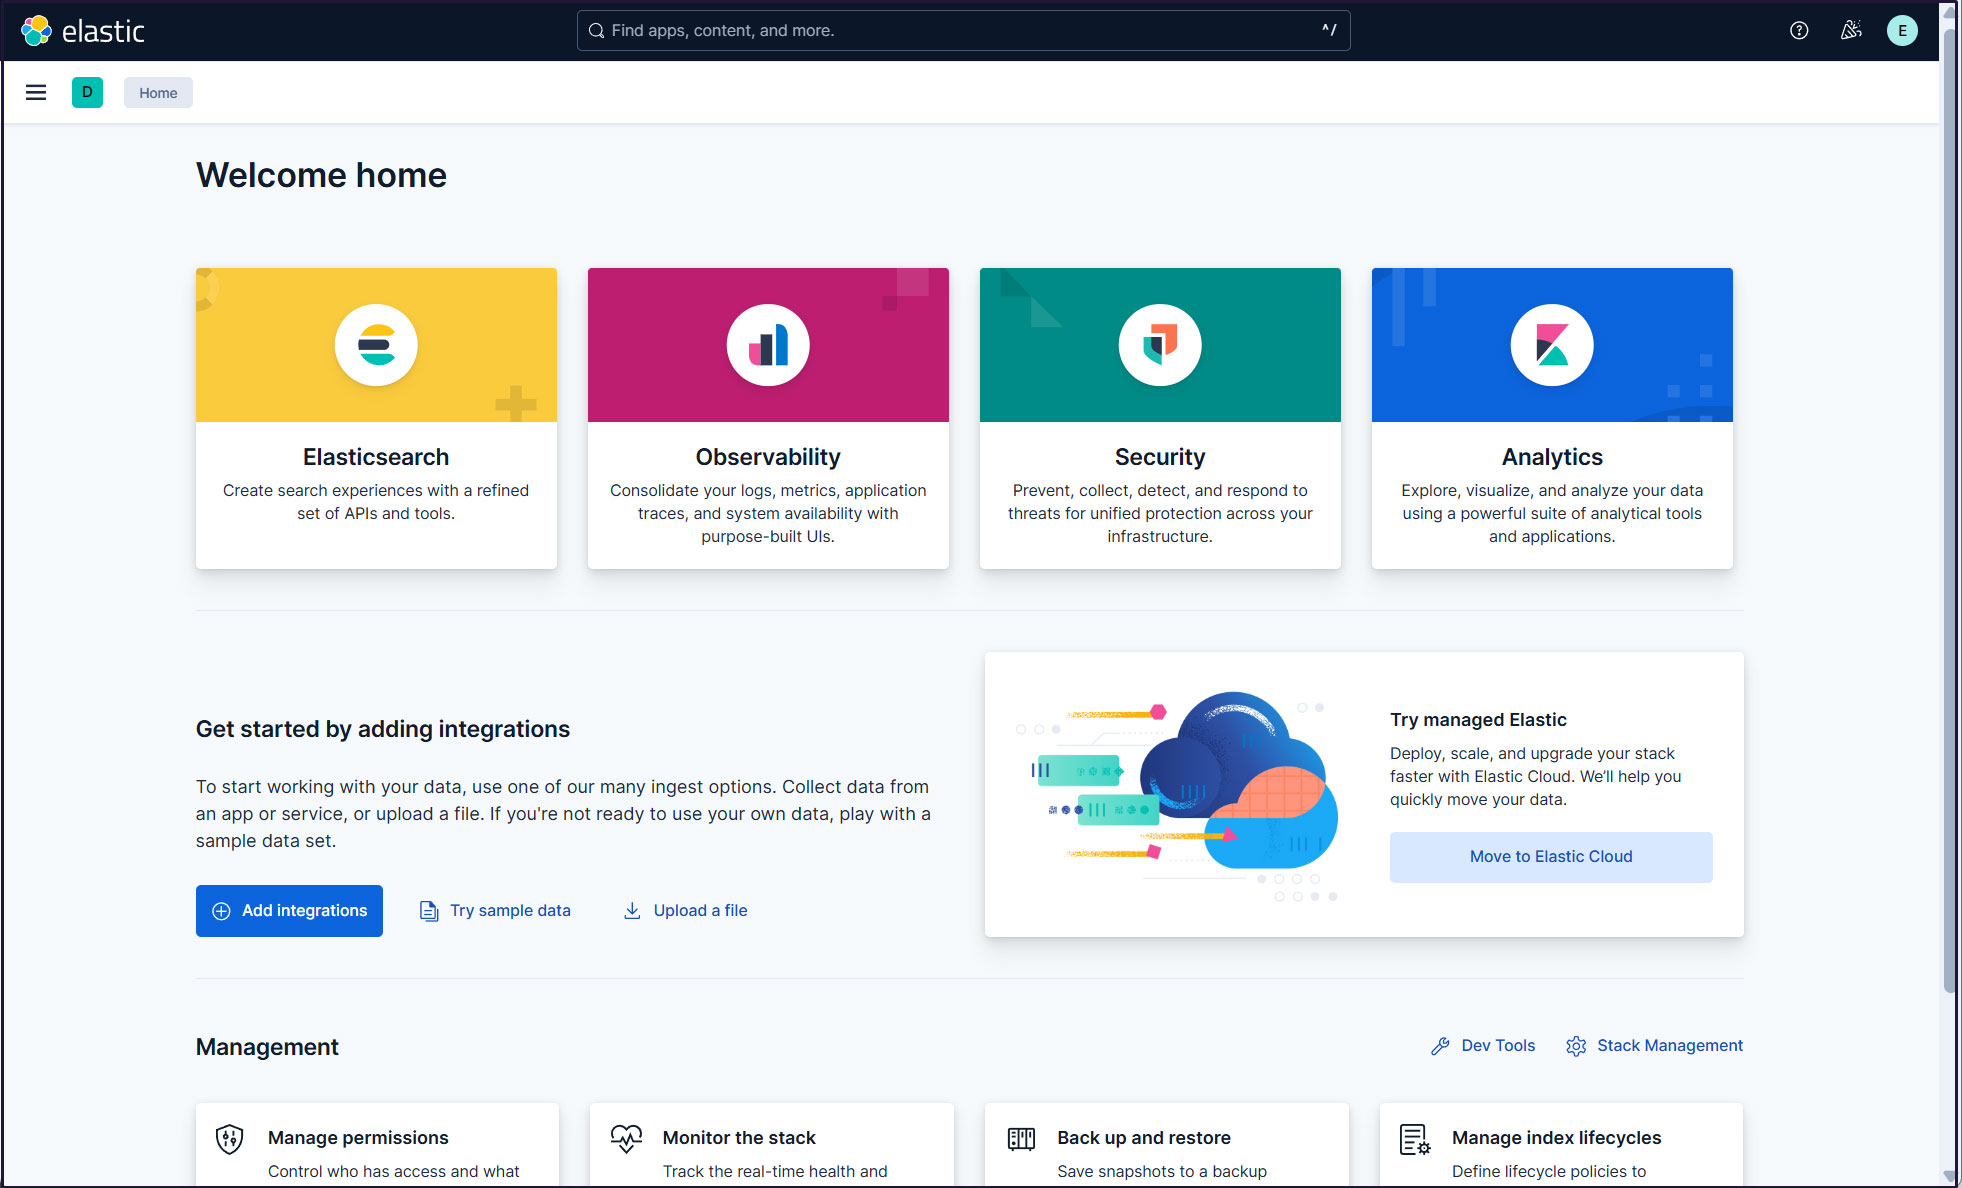
elasticスーパーユーザーアカウントを使う必要がないように、新しいユーザーアカウントを作成します。
メインメニューを開き、Stack Management >Security> Users
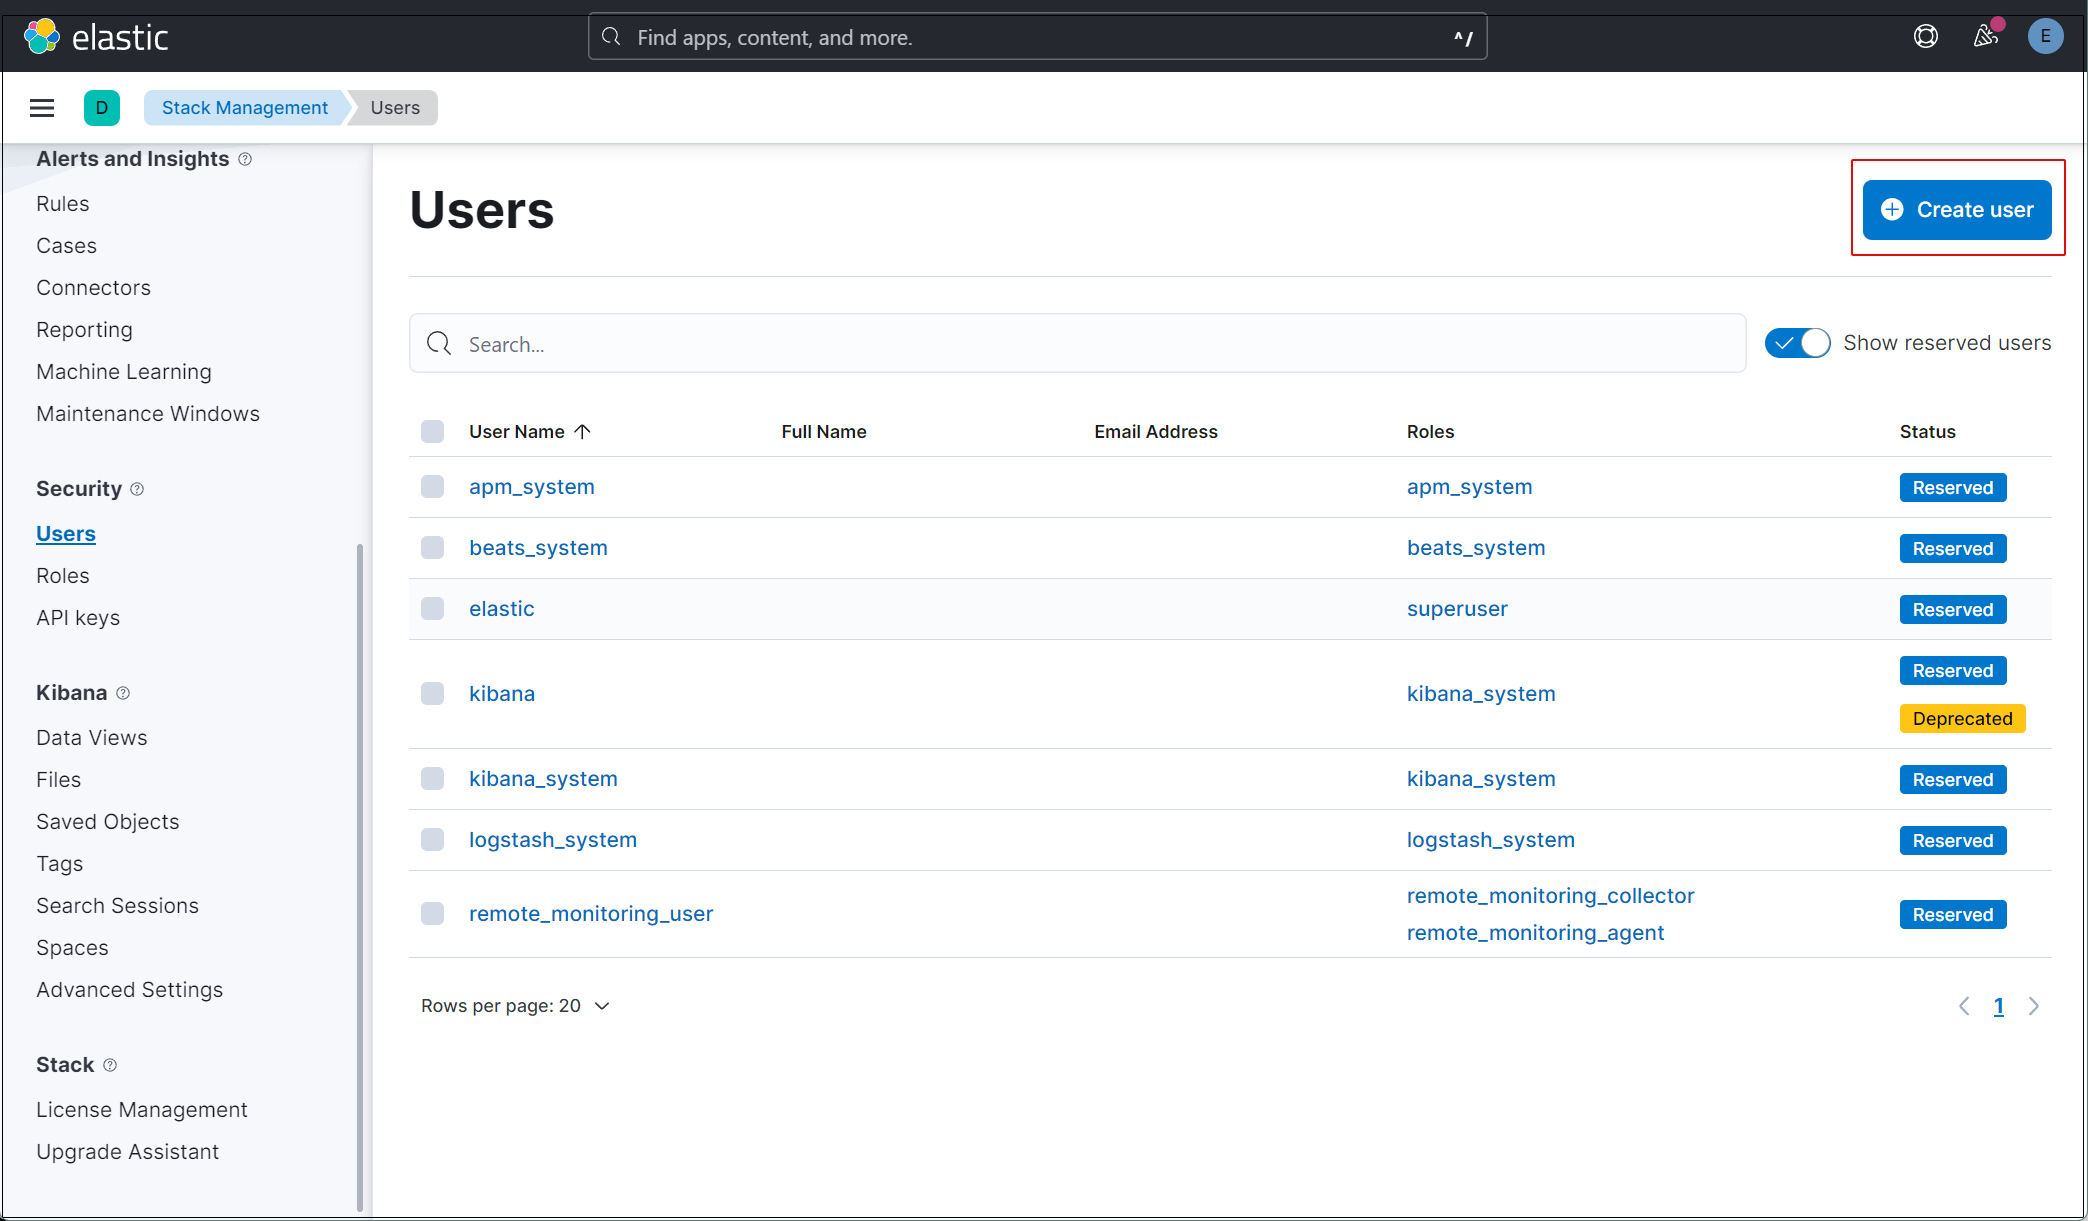
右上の"Create user"ボタンをクリック
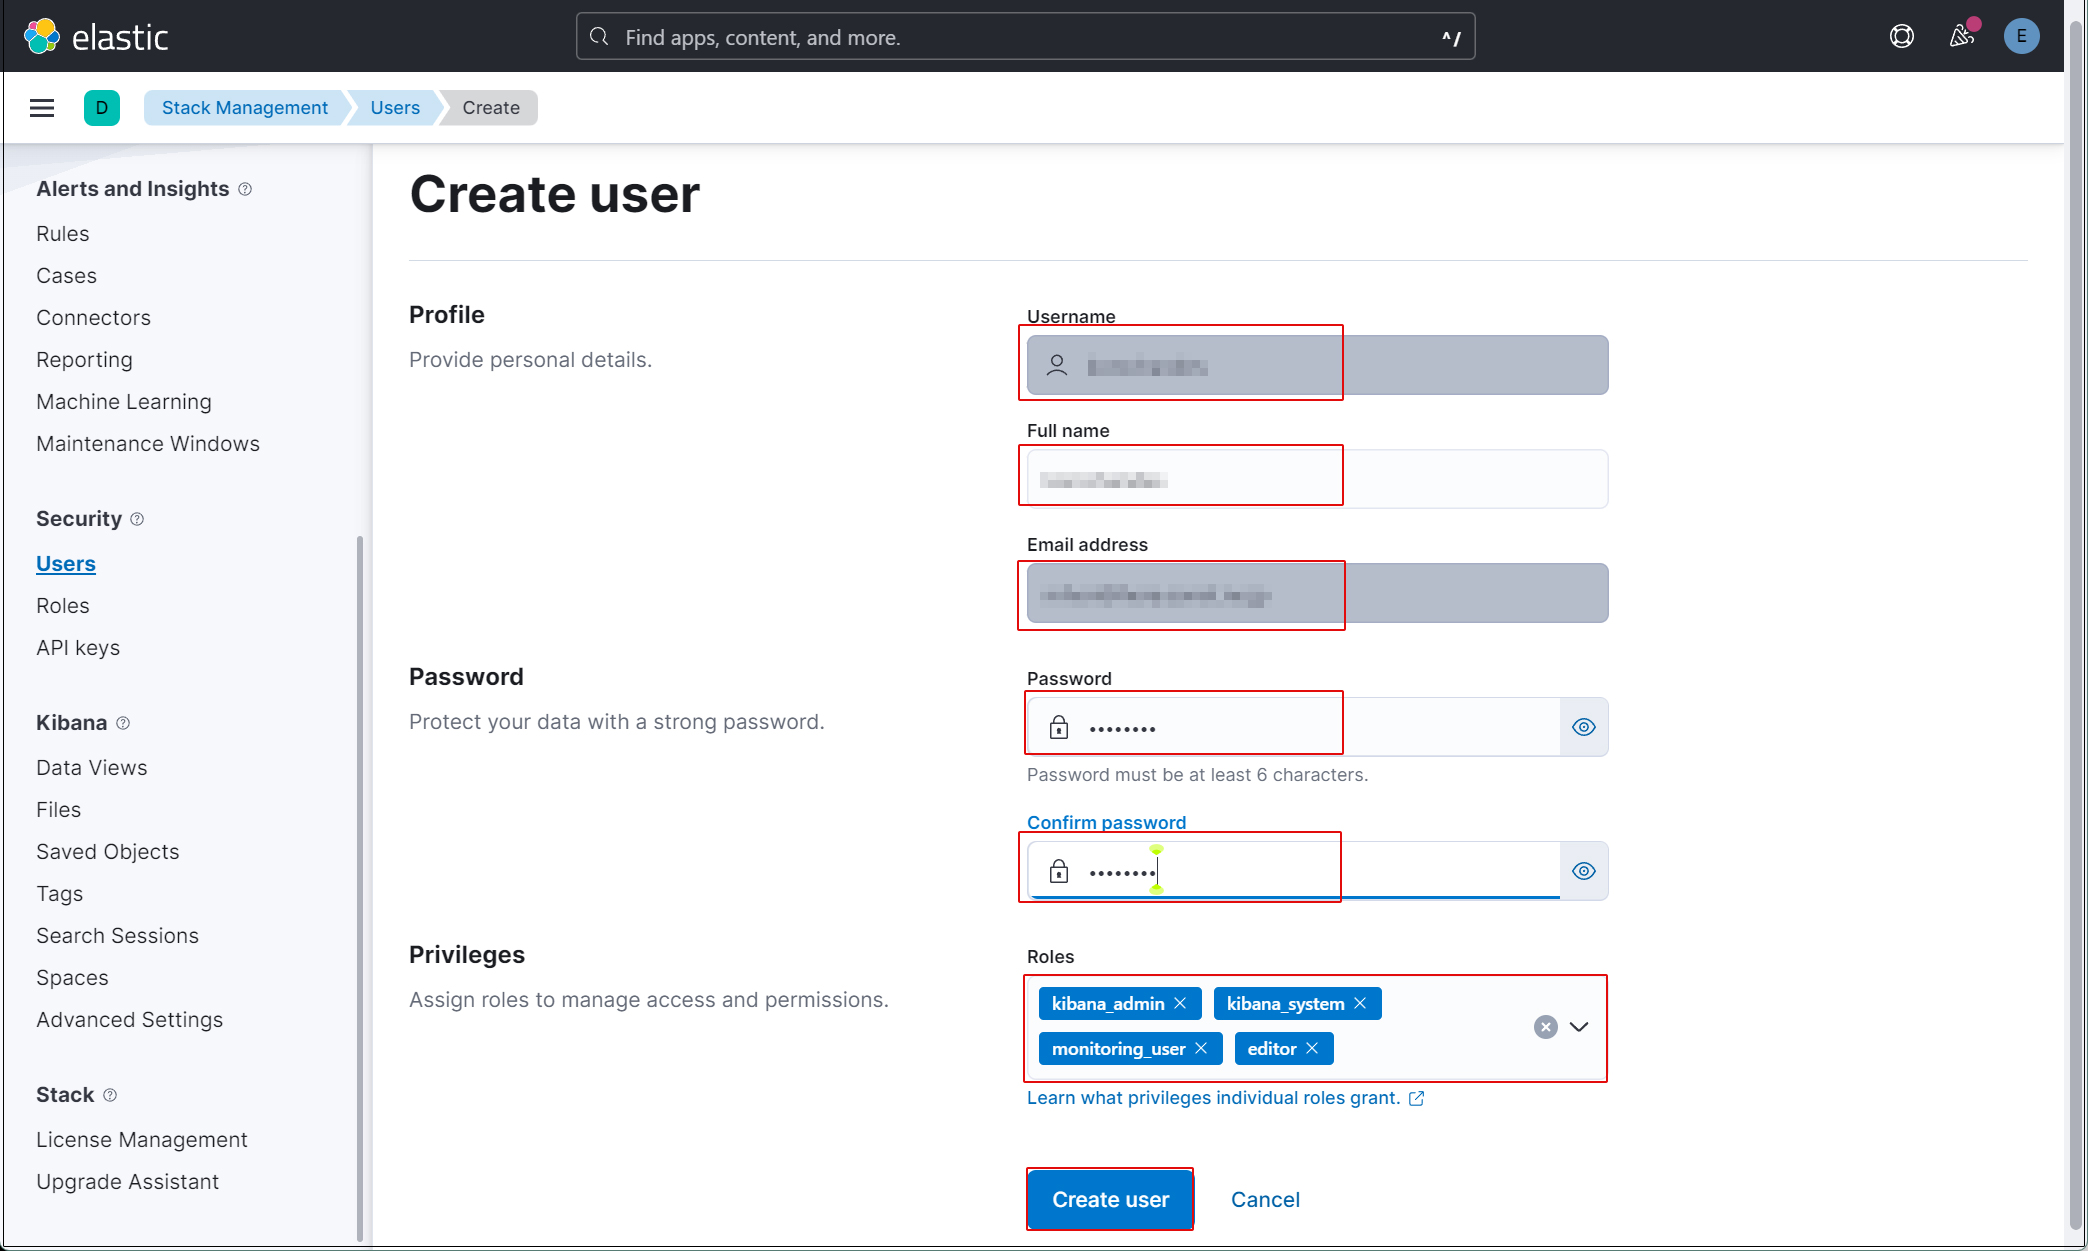
新規ユーザー情報を入力し、Privilegesでkibana_admin、kibana_system、monitoring_user、editorのロールを割り当てる
最後に[Create user]をクリックする
現在のプロファイルからログアウトし、新しく作成したユーザーアカウントでログインできることを確認する。現在、SURICATAのホストでFilebeatとAuditbeatを設定していないため、Kibanaで表示できるデータがありません。
SURICATAサーバにFilebeatをインストール
本作業はSuricataをインストールした1台目のFedora45サーバー(IP:192.168.11.83)で作業する
1. Filebeat インストール
1.1 Elastic GPGキーをダウンロード
# rpm --import https://artifacts.elastic.co/GPG-KEY-elasticsearch
1.2 /etc/yum/yum.repos.dディレクトリにelasticsearch.repoファイルを以下の内容で、作成
# vi /etc/yum.repos.d/elasticsearch.repo

以下内容を記述
[elasticsearch]
name=Elasticsearch repository for 9.x packages
baseurl=https://artifacts.elastic.co/packages/9.x/yum
gpgcheck=1
gpgkey=https://artifacts.elastic.co/GPG-KEY-elasticsearch
enabled=0
autorefresh=1
type=rpm-md
1.3 Filebeatをインストール
# dnf -y install --enablerepo=elasticsearch filebeat
1.4 Elasticsearch CA証明書作成
Elasticsearch CA証明書をダウンロードし、任意のディレクトリに保存します(今回は/etc/filebeat/elastic-ca.crtとして保存します)
※第2サーバー(Fedora45 Elasticsearchを導入したサーバー)で9200ポートを開放しておく
# openssl s_client -connect 192.168.11.85:9200 \
-showcerts </dev/null 2>/dev/null | \
openssl x509 -outform PEM > /etc/filebeat/elastic-ca.crt
1.4 FilebeatをElasticsearchとKibanaに接続するように設定
# vi /etc/filebeat/filebeat.yml

137行目コメントアウトされた#host: "localhost:5601"行の下に、KibanaインスタンスのプライベートIPアドレスとポートを指す行を追加する
host: "192.168.11.85:5601"

164行目 : コメントアウト
#hosts: ["localhost:9200"]

165行目 : Elastic Stack のipアドレスとelasticsearchのポート番号を入力
hosts: ["https://192.168.11.85:9200"]

171行目 : コメント解除
protocol: "https"

172行目 : Elasticsearch CA証明書指定
ssl.certificate_authorities: ["/etc/filebeat/elastic-ca.crt"]

175,176行目コメント解除し、[username]はデフォルトのままにし、[password]は[elastic]ユーザーのパスワードを入力する
username: "elastic"
password: “xxxxxxxxx"
1.5 設定ファイルテスト
# filebeat test config
Config OK
1.6 Filebeatsの組み込みSuricataモジュールを有効にする
# filebeat modules enable suricata
上記コマンドにより /etc/filebeat/modules.d/suricata.yml.disabled が/etc/filebeat/modules.d/suricata.yml になりますが内容は変化しませんので以下のように編集します
# vi /etc/filebeat/modules.d/suricata.yml

# Module: suricata
# Docs: https://www.elastic.co/guide/en/beats/filebeat/main/filebeat-module-suricata.html

- module: suricata
  # All logs
  eve:
    enabled: true
    var.paths: ["/var/log/suricata/eve.json"]

    # Set custom paths for the log files. If left empty,
    # Filebeat will choose the paths depending on your OS.
    #var.paths:
1.7 初期環境をセットアップ
Suricataサービスにpipeline
SIEMダッシュボードをElasticsearchにロードします
# filebeat setup -e

--------------------------------------------------------------------------------
{"log.level":"info","@timestamp":"2026-11-11T19:31:38.495+0900","log.logger":"modules","log.origin":{"function":"github.com/elastic/beats/v7/filebeat/fileset.LoadPipeline","file.name":"fileset/pipelines.go","file.line":134},"message":"Elasticsearch pipeline loaded.","service.name":"filebeat","pipeline":"filebeat-9.5.6-suricata-eve-pipeline","ecs.version":"1.6.0"}
{"log.level":"info","@timestamp":"2026-11-11T19:31:38.540+0900","log.logger":"modules","log.origin":{"function":"github.com/elastic/beats/v7/filebeat/fileset.LoadPipeline","file.name":"fileset/pipelines.go","file.line":134},"message":"Elasticsearch pipeline loaded.","service.name":"filebeat","pipeline":"filebeat-9.5.6-suricata-eve-dns","ecs.version":"1.6.0"}
{"log.level":"info","@timestamp":"2026-11-11T19:31:38.570+0900","log.logger":"modules","log.origin":{"function":"github.com/elastic/beats/v7/filebeat/fileset.LoadPipeline","file.name":"fileset/pipelines.go","file.line":134},"message":"Elasticsearch pipeline loaded.","service.name":"filebeat","pipeline":"filebeat-9.5.6-suricata-eve-dns-answer-v1","ecs.version":"1.6.0"}
{"log.level":"info","@timestamp":"2026-11-11T19:31:38.599+0900","log.logger":"modules","log.origin":{"function":"github.com/elastic/beats/v7/filebeat/fileset.LoadPipeline","file.name":"fileset/pipelines.go","file.line":134},"message":"Elasticsearch pipeline loaded.","service.name":"filebeat","pipeline":"filebeat-9.5.6-suricata-eve-dns-answer-v2","ecs.version":"1.6.0"}
{"log.level":"info","@timestamp":"2026-11-11T19:31:38.632+0900","log.logger":"modules","log.origin":{"function":"github.com/elastic/beats/v7/filebeat/fileset.LoadPipeline","file.name":"fileset/pipelines.go","file.line":134},"message":"Elasticsearch pipeline loaded.","service.name":"filebeat","pipeline":"filebeat-9.5.6-suricata-eve-tls","ecs.version":"1.6.0"}
{"log.level":"info","@timestamp":"2026-11-11T19:31:38.664+0900","log.logger":"modules","log.origin":{"function":"github.com/elastic/beats/v7/filebeat/fileset.LoadPipeline","file.name":"fileset/pipelines.go","file.line":134},"message":"Elasticsearch pipeline loaded.","service.name":"filebeat","pipeline":"filebeat-9.5.6-suricata-eve-http","ecs.version":"1.6.0"}
1.6 Filebeatサービスを開始
# systemctl start filebeat.service
2. Kibanaで確認
作成したユーザーでKibanaにログインし直します。http://192.168.11.85:5601にアクセスします。
一番上の検索フィールドに「Suricata Events Overview」と入力し、[Filebeat Suricata]Events Overviewをクリック
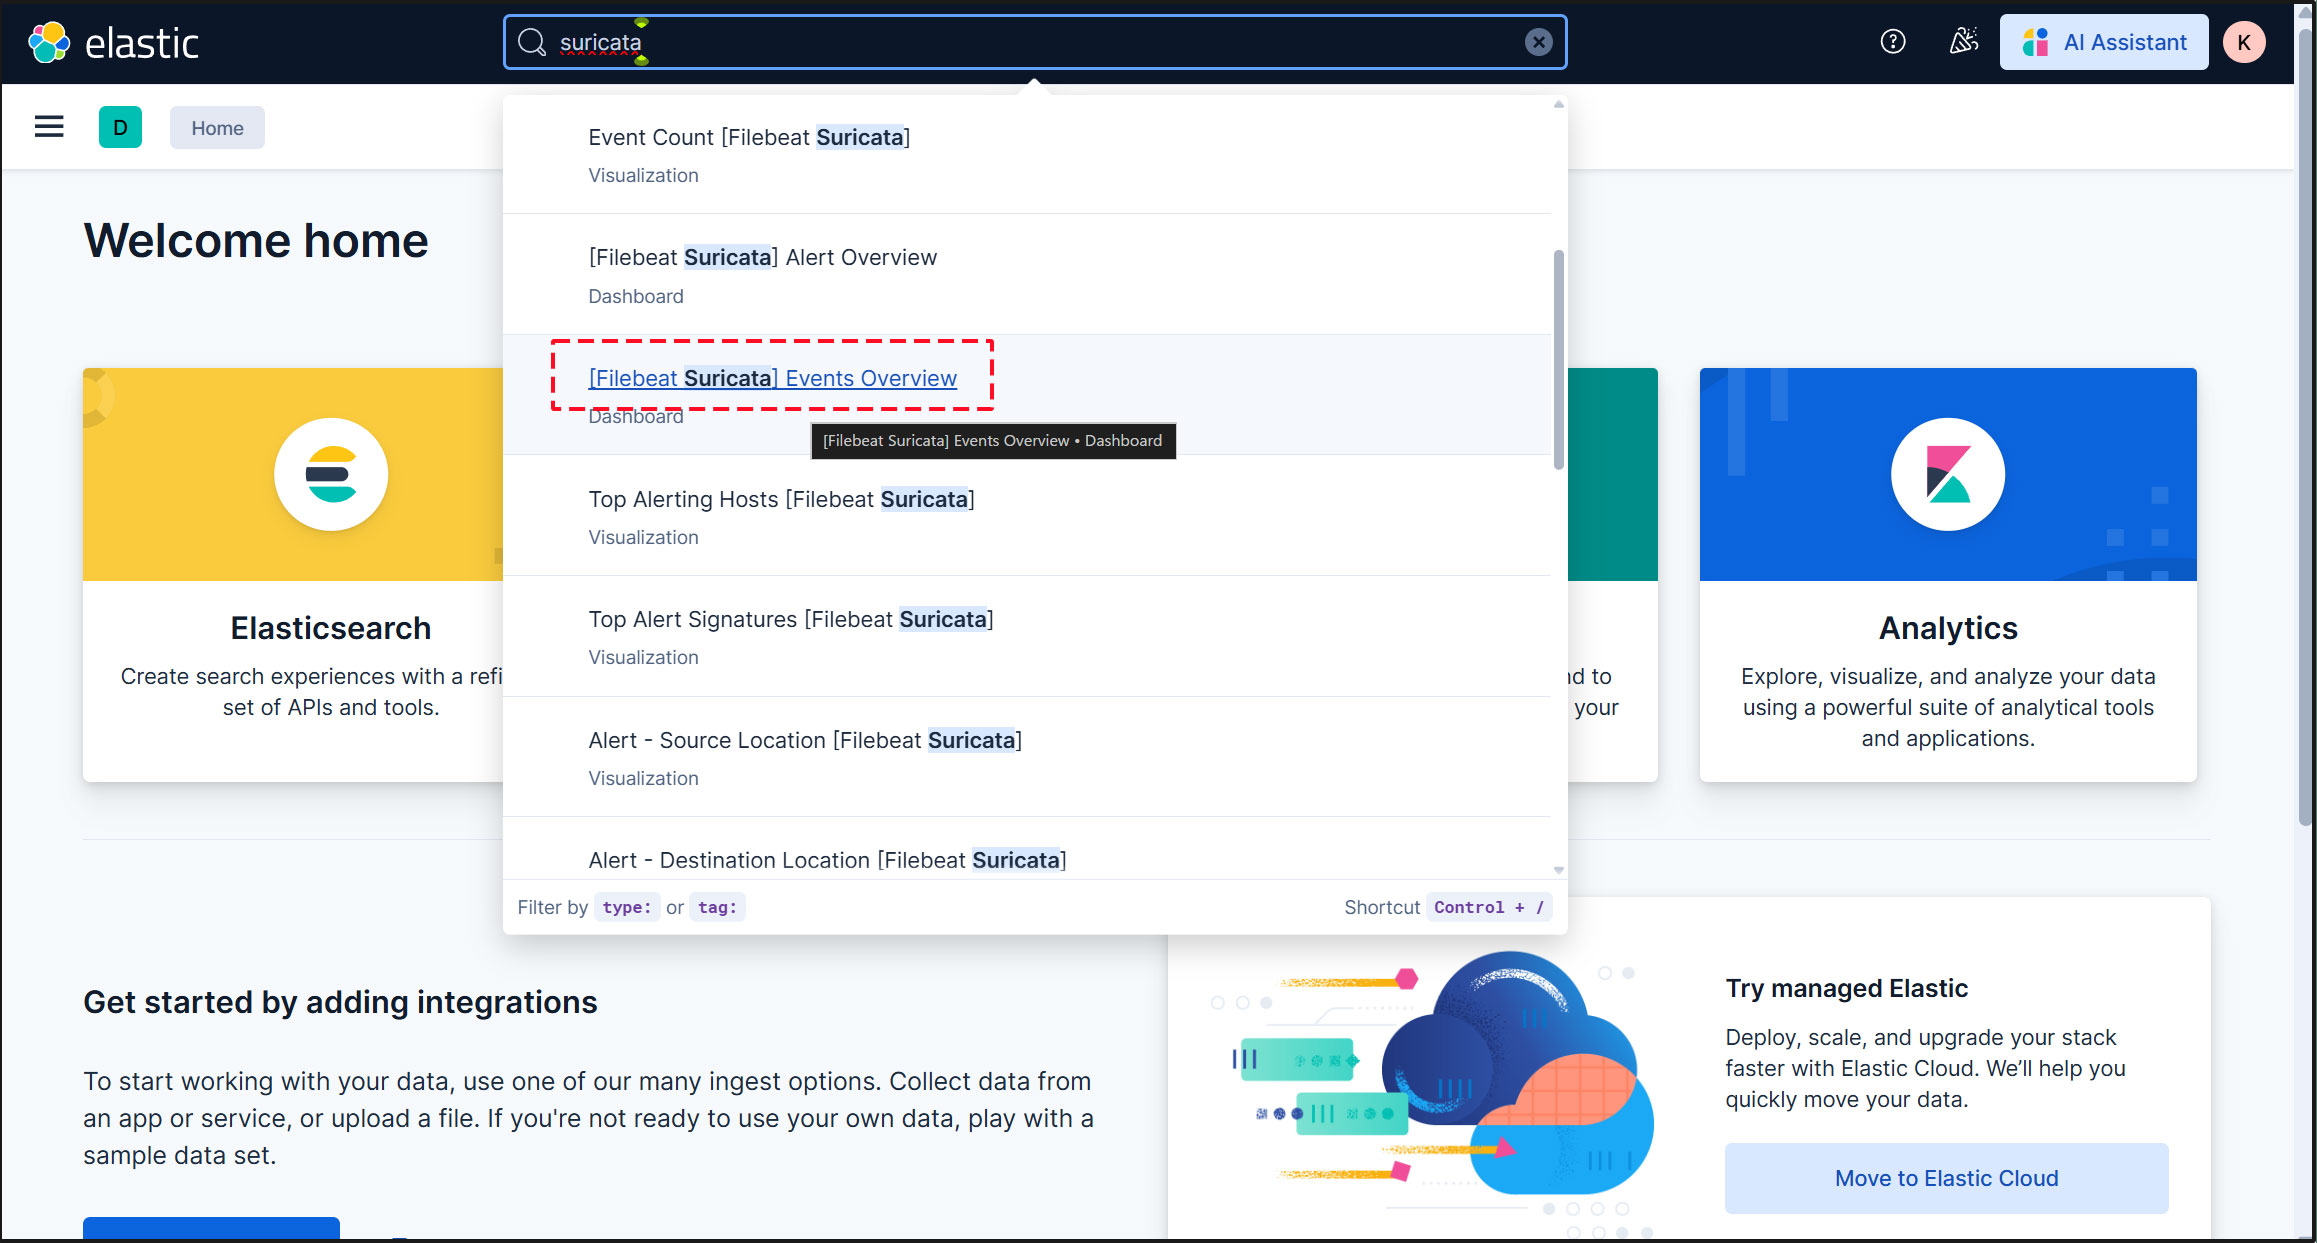
過去 15 分間のすべての Suricata イベントが表示されます
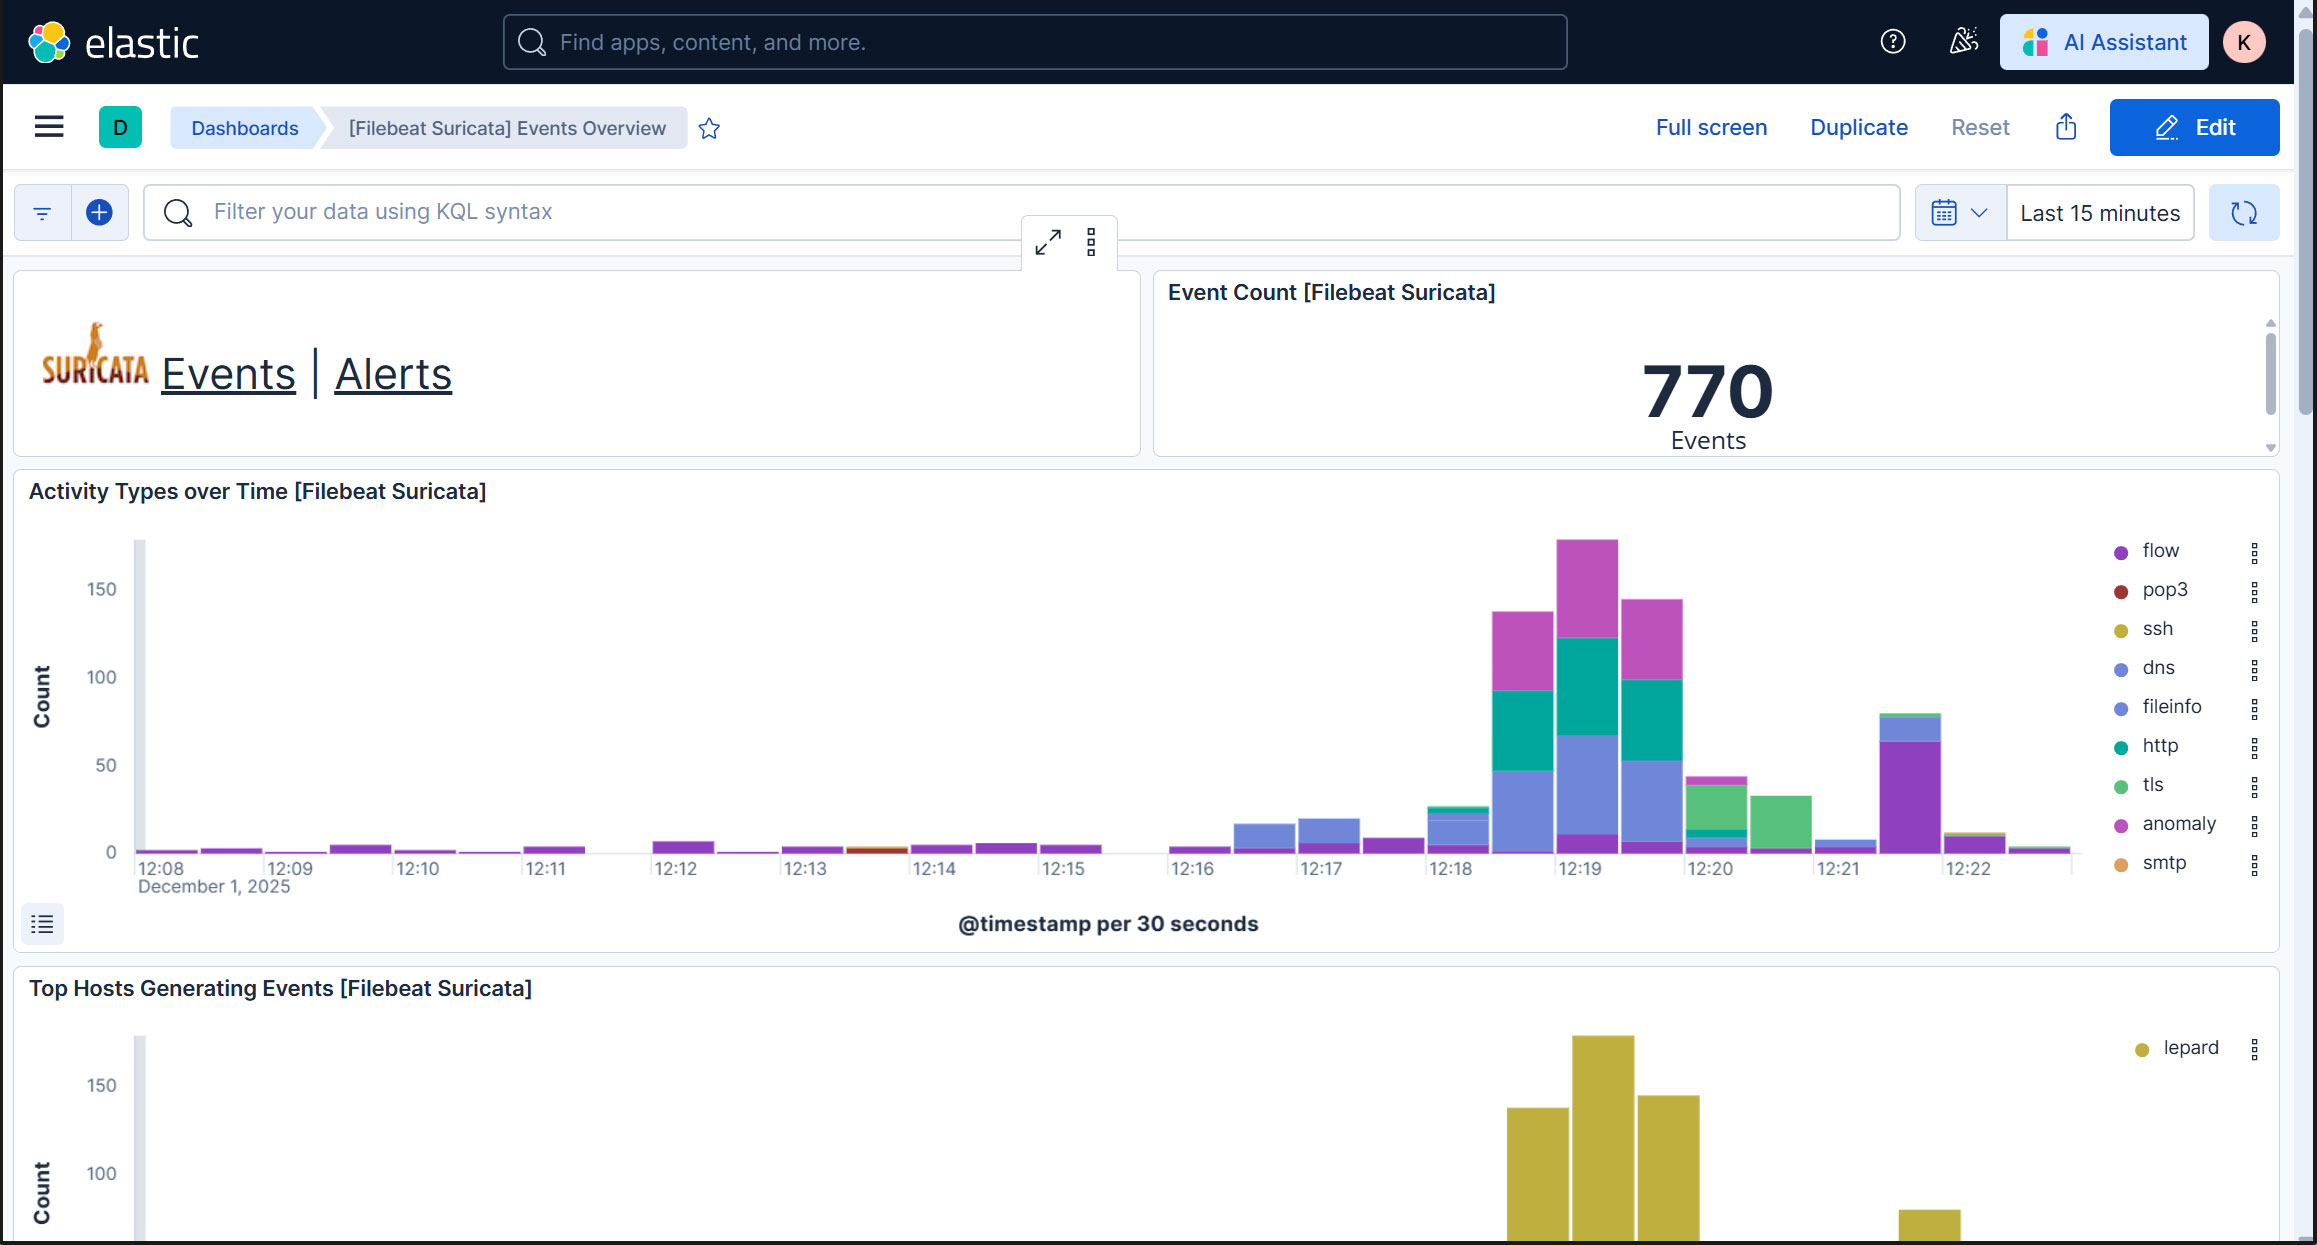
悪質なトラフィックのアラートを表示するにはSuricataロゴの横にあるAlertsテキストをクリック
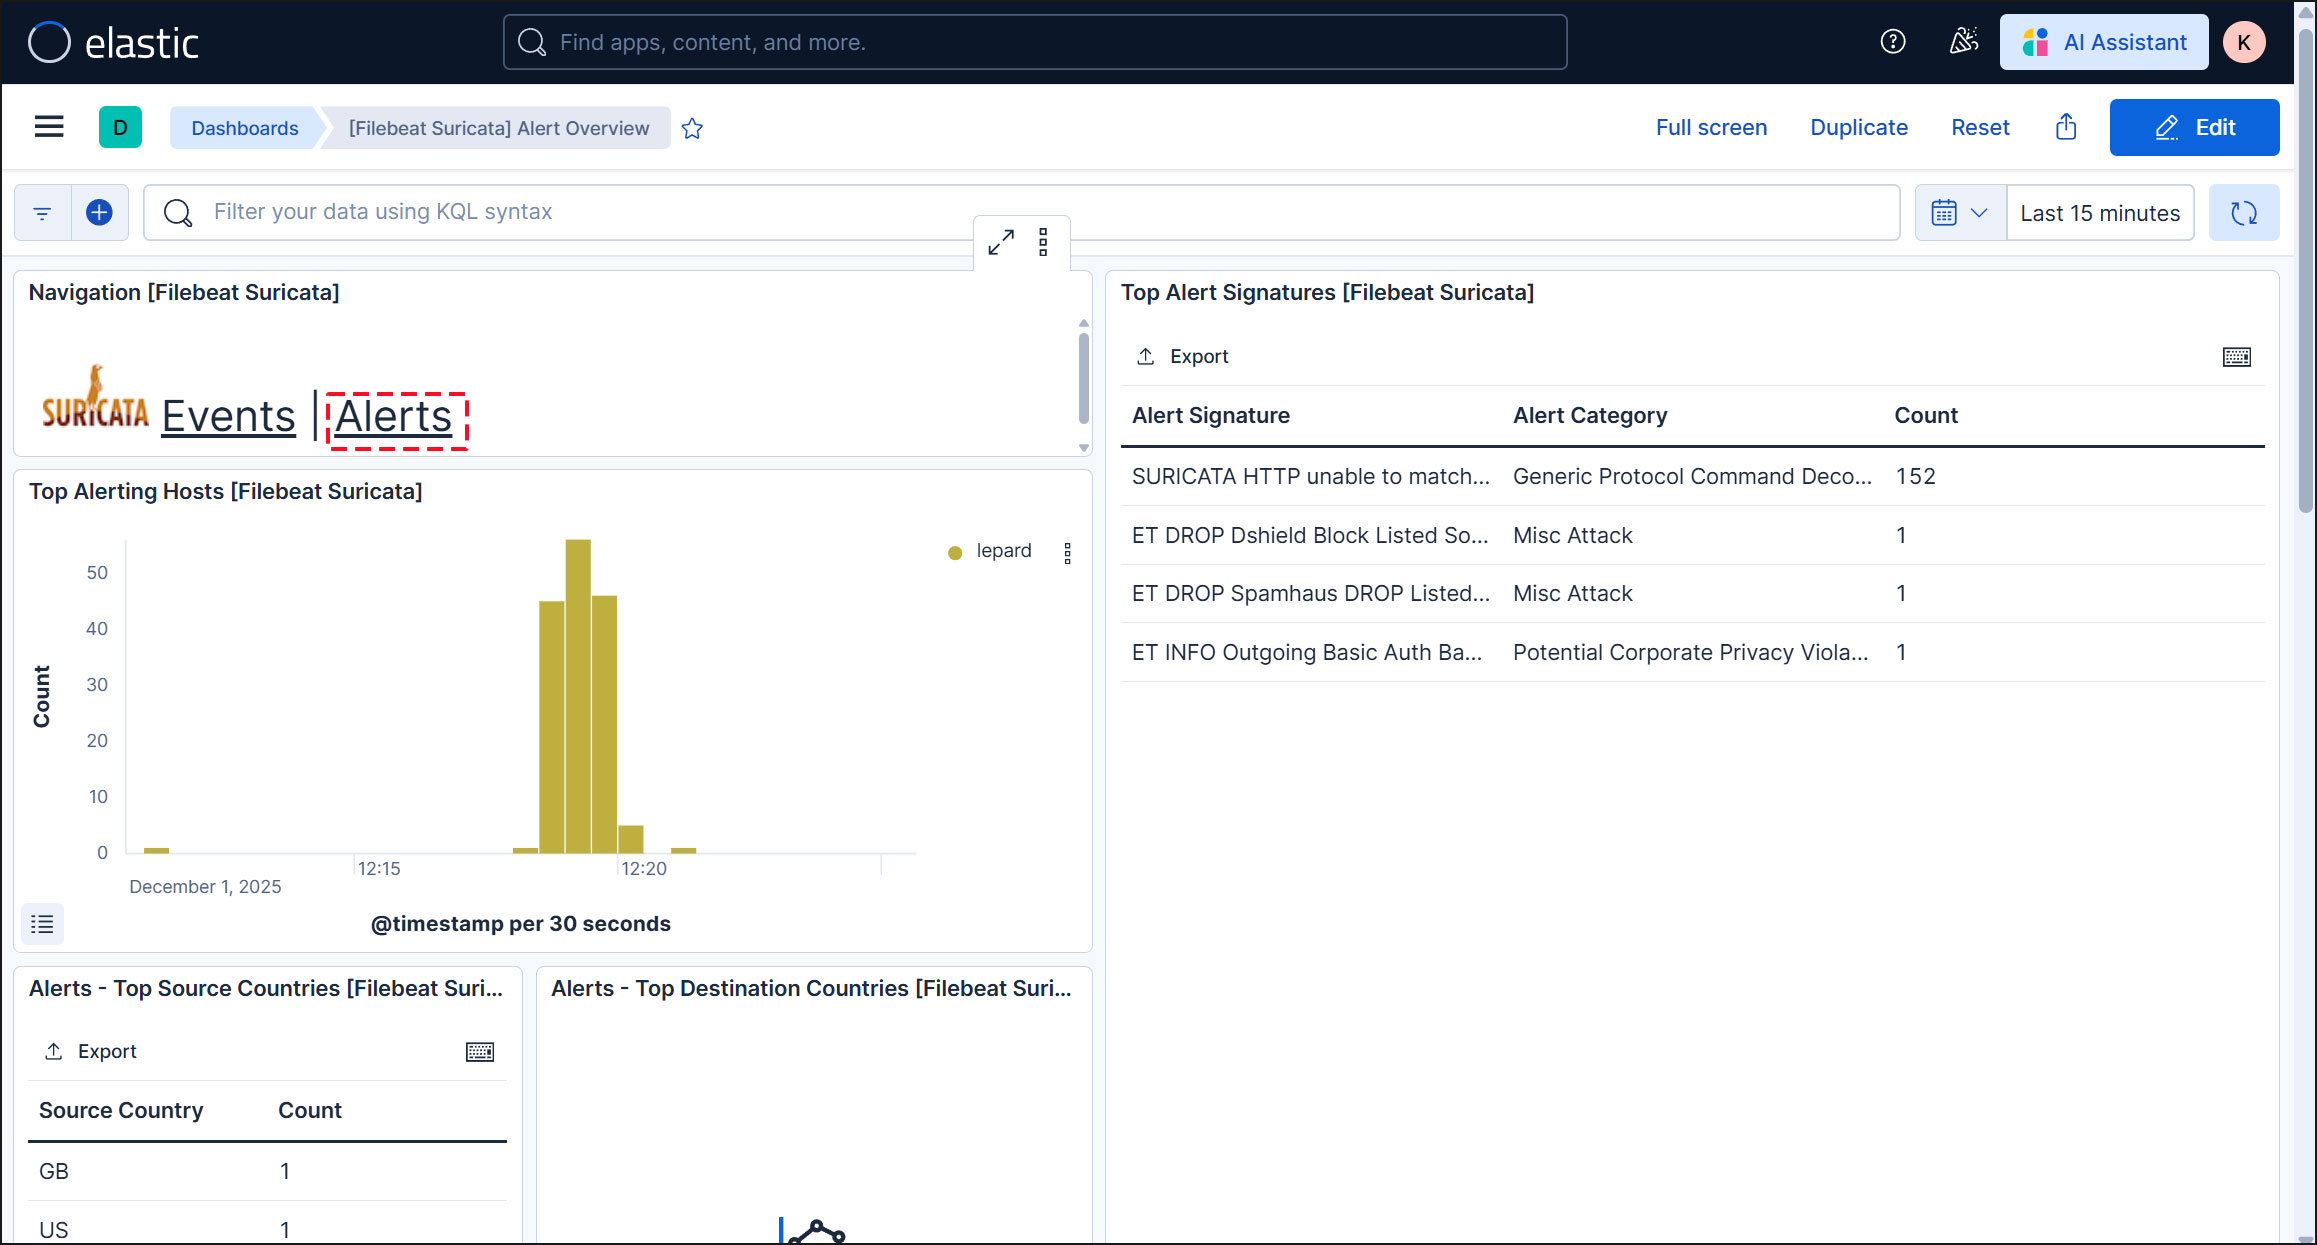
Kibana には、ログを視覚化するためのさまざまな機能とツールがありますのでいろいろと試してください。